Comportement modifié
Voici quelques changements de comportement dont vous pourriez être conscient.
Génération améliorée de clés API
Pour vous laisser le temps de vous préparer et de réaliser des tests d’intégration, ce changement ne sera mis en œuvre que dans nos environnements bac à sable avec cette version 25.R.2. Nos environnements de production seront mis à jour lors d’une future version, qui sera annoncée ultérieurement.
Pour renforcer la sécurité de nos clés API, nous avons mis en place un nouvel algorithme de génération qui générera des clés plus longues. Ce changement signifie que toutes les clés API existantes dans les environnements bac à sable ont été converties pour suivre le nouveau format. De plus, toute nouvelle clé créée lors de la création d’un nouvel utilisateur dans un environnement bac à sable suivra également ce nouveau format.
Notez que toutes les intégrations implémentées avec les anciennes clés continueront de fonctionner. Ces clés resteront fonctionnelles jusqu’à nouvel ordre.
OAuth 2.0 est le protocole standard de l’industrie pour l’autorisation en ligne. OneSpan Sign prend désormais en charge le protocole OAuth 2.0 axé sur l’accès consenti, en utilisant uniquement les identifiants clients de type Grant. Pour plus d’informations sur OneSpan Sign et OAuth 2.0, voir Gestion de l’accès à l’API et des paramètres d’authentification.
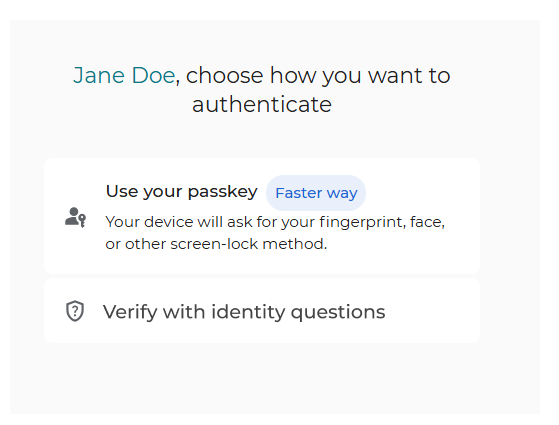
Option d’utiliser soit des clés d’accès, soit une autre méthode d’authentification
Auparavant, si un destinataire avait enregistré une clé d’accès à des fins d’authentification, la clé d’accès était la seule méthode d’authentification qui lui était mise à disposition. Maintenant, si un destinataire a enregistré une clé d’accès ET que l’expéditeur a configuré une autre méthode d’authentification (telle que IDV, KBA, Q&A, SMS), les deux méthodes d’authentification seront présentées au destinataire. (réf. PB-107892)
Code HTML dans les champs de transaction
Pour des raisons de sécurité, nous n’autoriserons plus les signataires à utiliser du code HTML dans le champ Raison lorsqu’ils refusent une transaction. Cela s’applique à tous les forfaits et environnements d’abonnement. (réf. PB-108289)
De même, nous n’autoriserons plus les expéditeurs à saisir du code HTML dans le Message à tous les destinataires et les champs Message personnel d’une transaction. Cela s’applique aux plans d’essai professionnels et gratuits dans les environnements de production, ainsi qu’à tous les environnements bac à sable. Le code HTML peut toujours être utilisé dans les environnements de production de plans d’entreprise.
Si vous disposez d’un plan d’entreprise et que vous avez besoin de cette fonctionnalité dans un environnement bac à sable, contactez notre équipe de support. (réf. PB-108287)
Changements supplémentaires de comportement
Nous avons mis à jour le message affiché lors de la suppression d’un membre d’un groupe d’expéditeur pour clarifier que ce membre sera retiré du groupe, mais que ce membre ne sera pas supprimé en tant qu’expéditeur dans le compte. (réf. PB-110714)
Vous ne pouvez plus envoyer d’e-mails d’invitation à des expéditeurs déjà enregistrés avec un autre compte. De plus, le nombre d’invitations pouvant être envoyées au même compte a été limité à trois. Si vous souhaitez modifier le nombre d’invitations pouvant être envoyées, contactez notre équipe de support. (réf. PB-113127)
Changements à venir
Voici quelques-unes des nouvelles fonctionnalités, changements et améliorations que nous allons introduire dans une prochaine version.
Génération améliorée de clés API
Pour renforcer la sécurité de nos clés API, nous avons mis en place un nouvel algorithme de génération qui générera des clés plus longues. Ce changement signifie que toutes les clés API existantes dans les environnements de production seront converties pour suivre le nouveau format. De plus, toute nouvelle clé créée lors de la création d’un nouvel utilisateur suivra également ce nouveau format.
Comme ce changement a déjà été mis en œuvre dans les environnements bac à sable, nous vous recommandons d’utiliser ces environnements pour préparer et effectuer des tests d’intégration avec les nouvelles clés.
Notez qu’une fois ce changement déployé dans nos environnements de production, toute intégration utilisant les anciennes clés continuera de fonctionner jusqu’à nouvel ordre.
OAuth 2.0 est le protocole standard de l’industrie pour l’autorisation en ligne. OneSpan Sign prend désormais en charge le protocole OAuth 2.0 axé sur l’accès consenti, en utilisant uniquement les identifiants clients de type Grant. Pour plus d’informations sur OneSpan Sign et OAuth 2.0, voir Gestion de l’accès à l’API et des paramètres d’authentification.
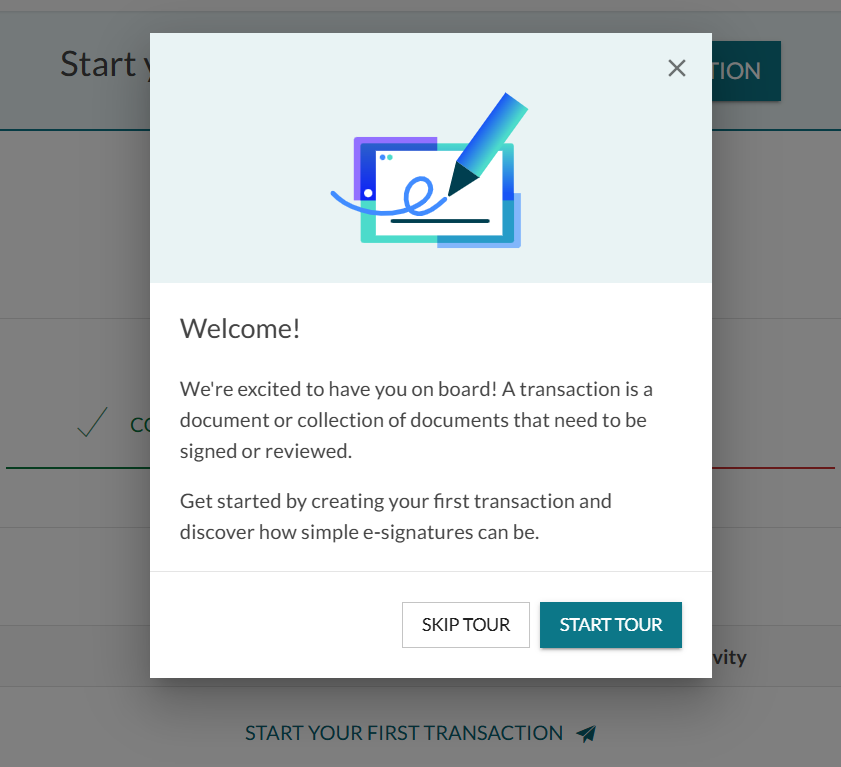
Une toute nouvelle introduction à pas !
Nous allons introduire une solution améliorée pour les nouveaux utilisateurs. Grâce à cette solution améliorée, les nouveaux utilisateurs pourront suivre un guide étape par étape pour créer, préparer et envoyer leur première transaction. (réf. PB-111389)
Nouveautés
Voici quelques-unes des nouvelles fonctionnalités et améliorations que nous avons apportées pour cette version.
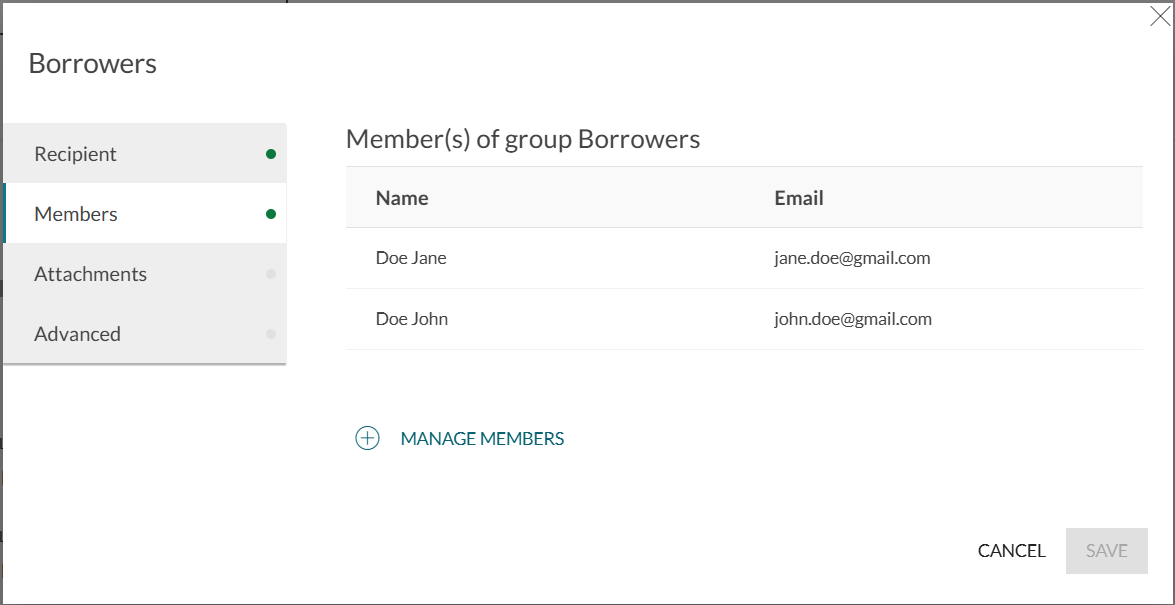
BETA - Plus d’améliorations ponctuelles de groupe :
Suite à notre première version des Groupes Ad Hoc en 25.R1, nous continuons à améliorer et à renforcer cette fonctionnalité. Dans cette version, vous trouverez les éléments suivants : (réf. PB-108663)
La capacité de définir un message personnel pour chaque destinataire de groupe ad hoc.
Possibilité de spécifier si les membres du Groupe Ad Hoc peuvent télécharger le document de résumé des preuves une fois la transaction terminée.
Vous pouvez désormais activer ou désactiver la livraison d’e-mails pour les groupes ad hoc.
La mise à jour et la suppression des groupes et membres ad hoc peuvent être réalisés à la fois depuis l’interface utilisateur et en utilisant des API.
Vous pouvez remplacer un destinataire par un groupe ad hoc.
De même, vous pouvez convertir un groupe Ad Hoc en un autre type destinataire.
Vous pouvez définir un langage spécifique pour vos groupes ad hoc.
Il est désormais possible d’utiliser un ordre de signature.
La visibilité des documents est désormais prise en charge par les groupes ad hoc.
Rappels de signatures. Les boutons de rappel sont disponibles à la fois au niveau de la transaction et au niveau du destinataire.
Rappels programmés par email
Une présentation plus nette des informations des bénéficiaires du Groupe Ad Hoc dans le résumé des preuves.
Cette fonctionnalité est actuellement disponible en BETA et uniquement pour les environnements bac à sable .
BETA - Nouveaux tableaux de bord de transaction :
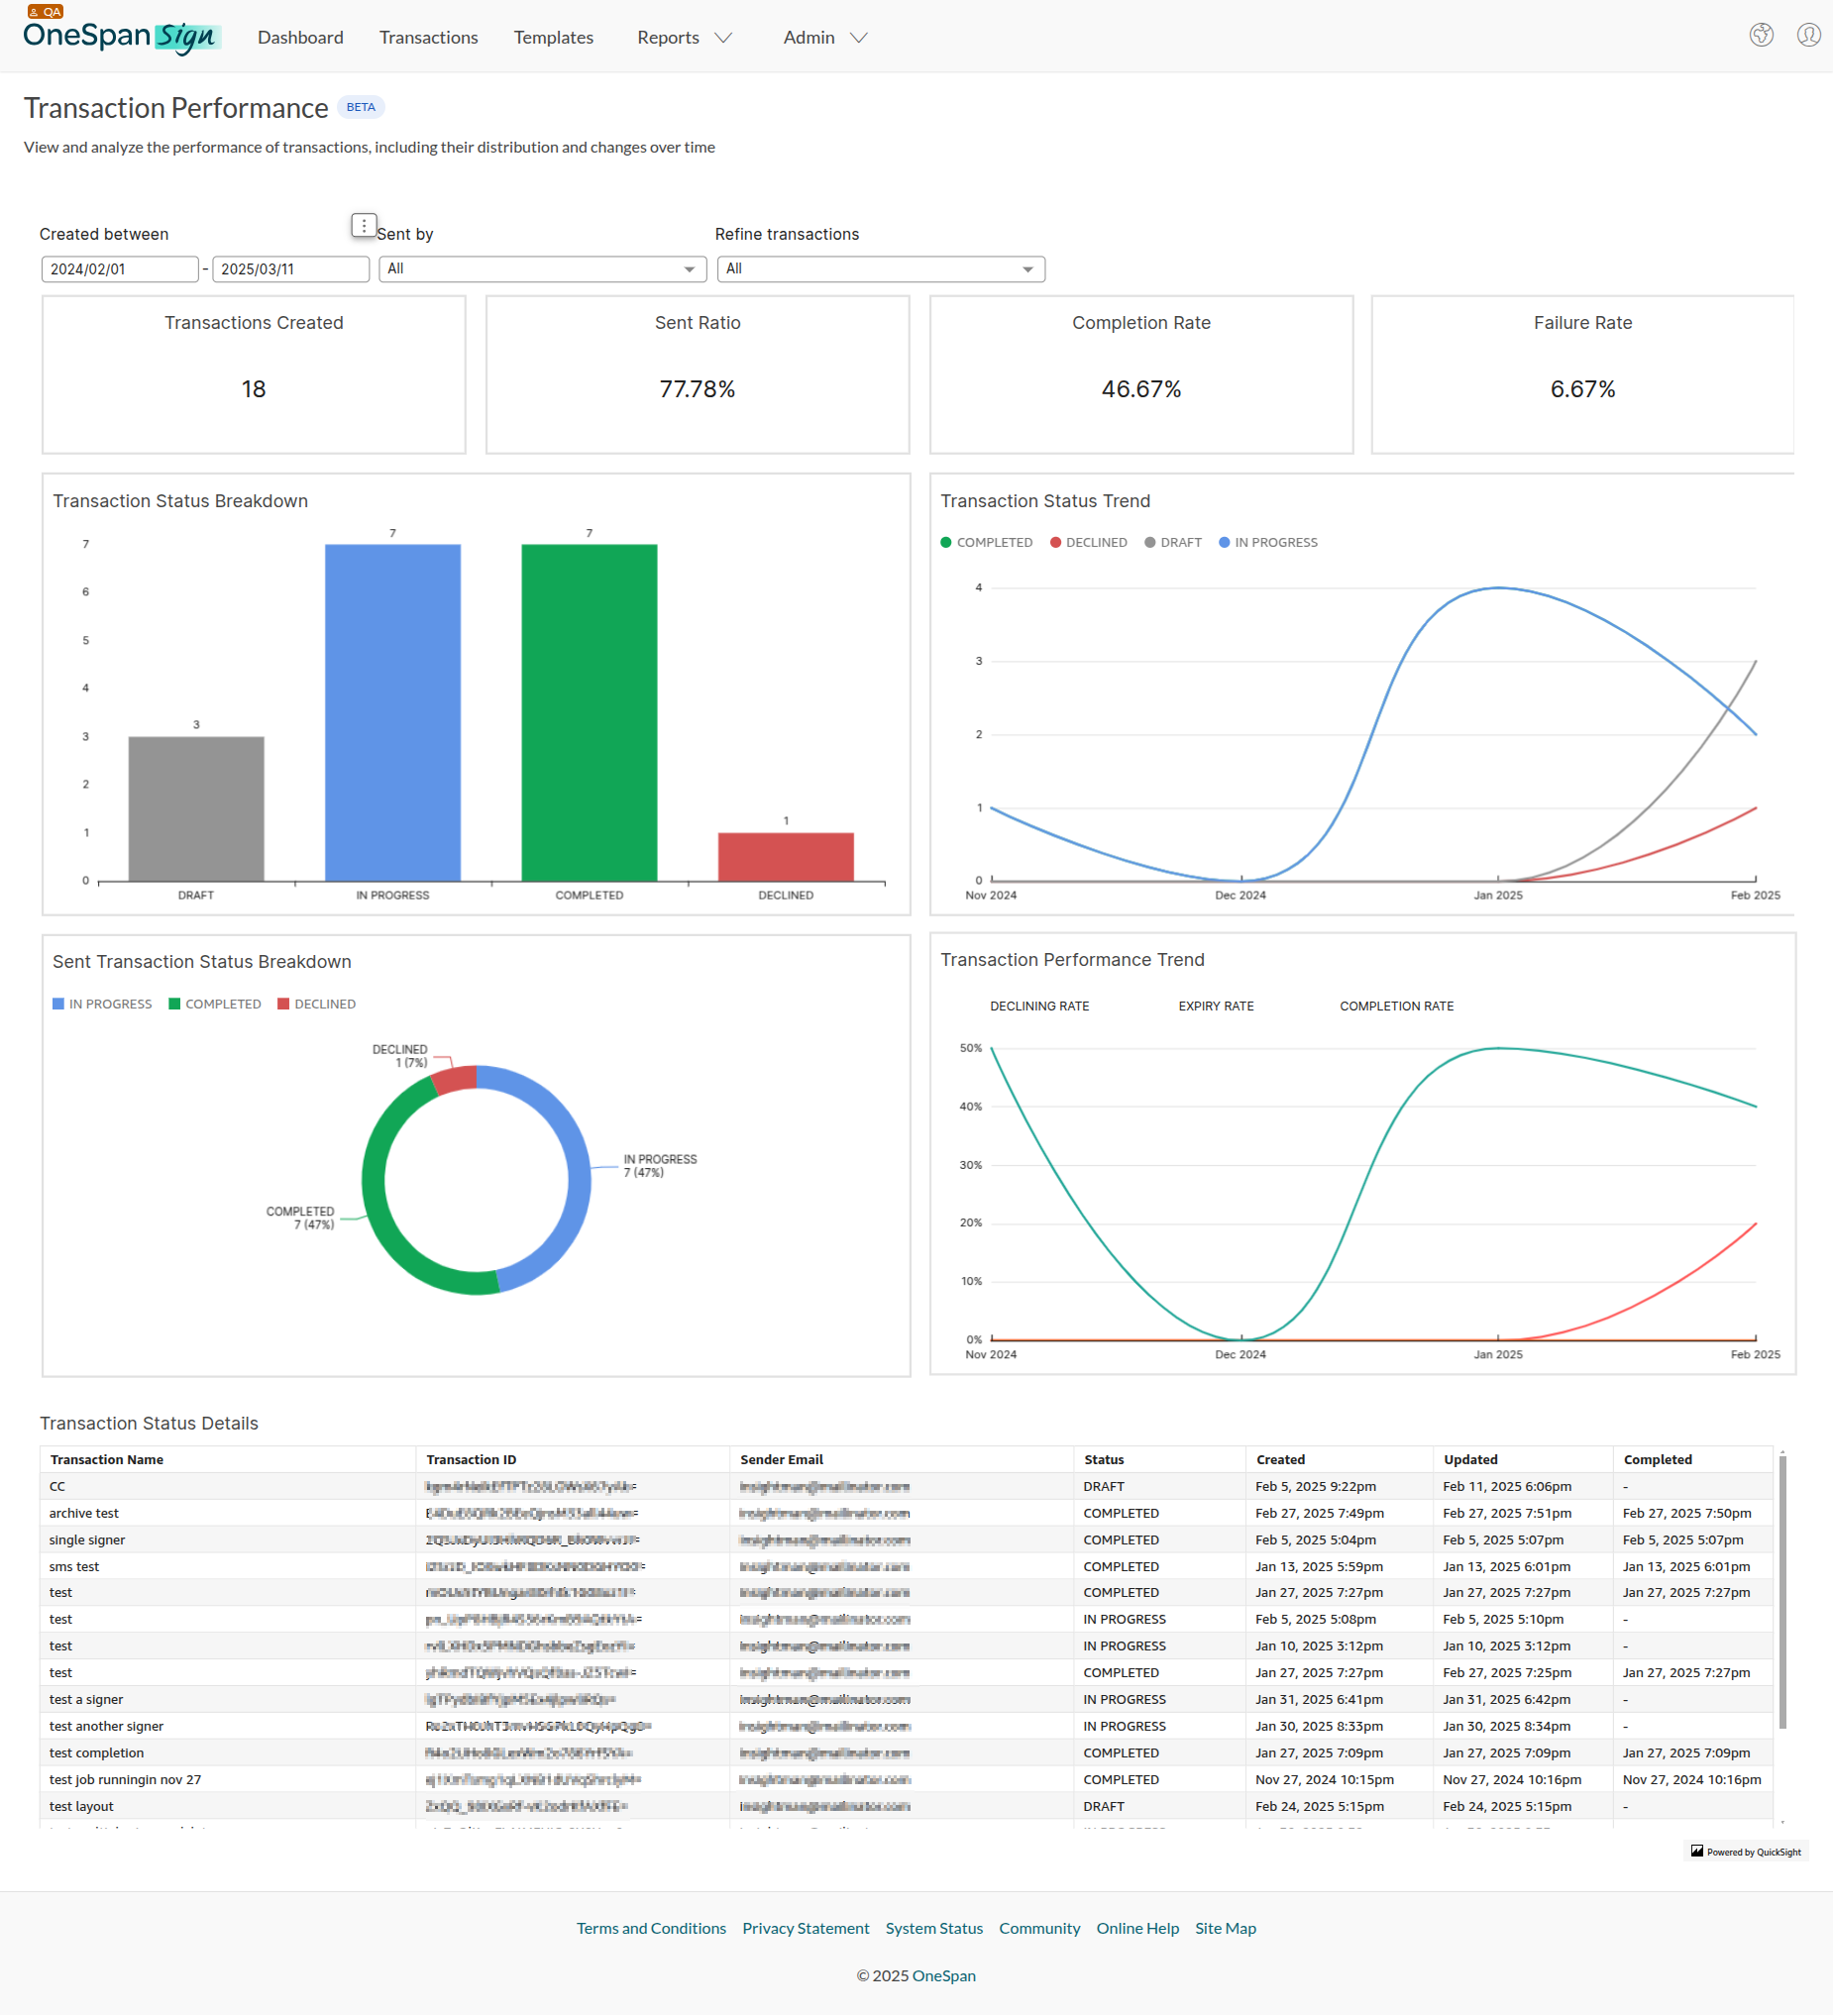
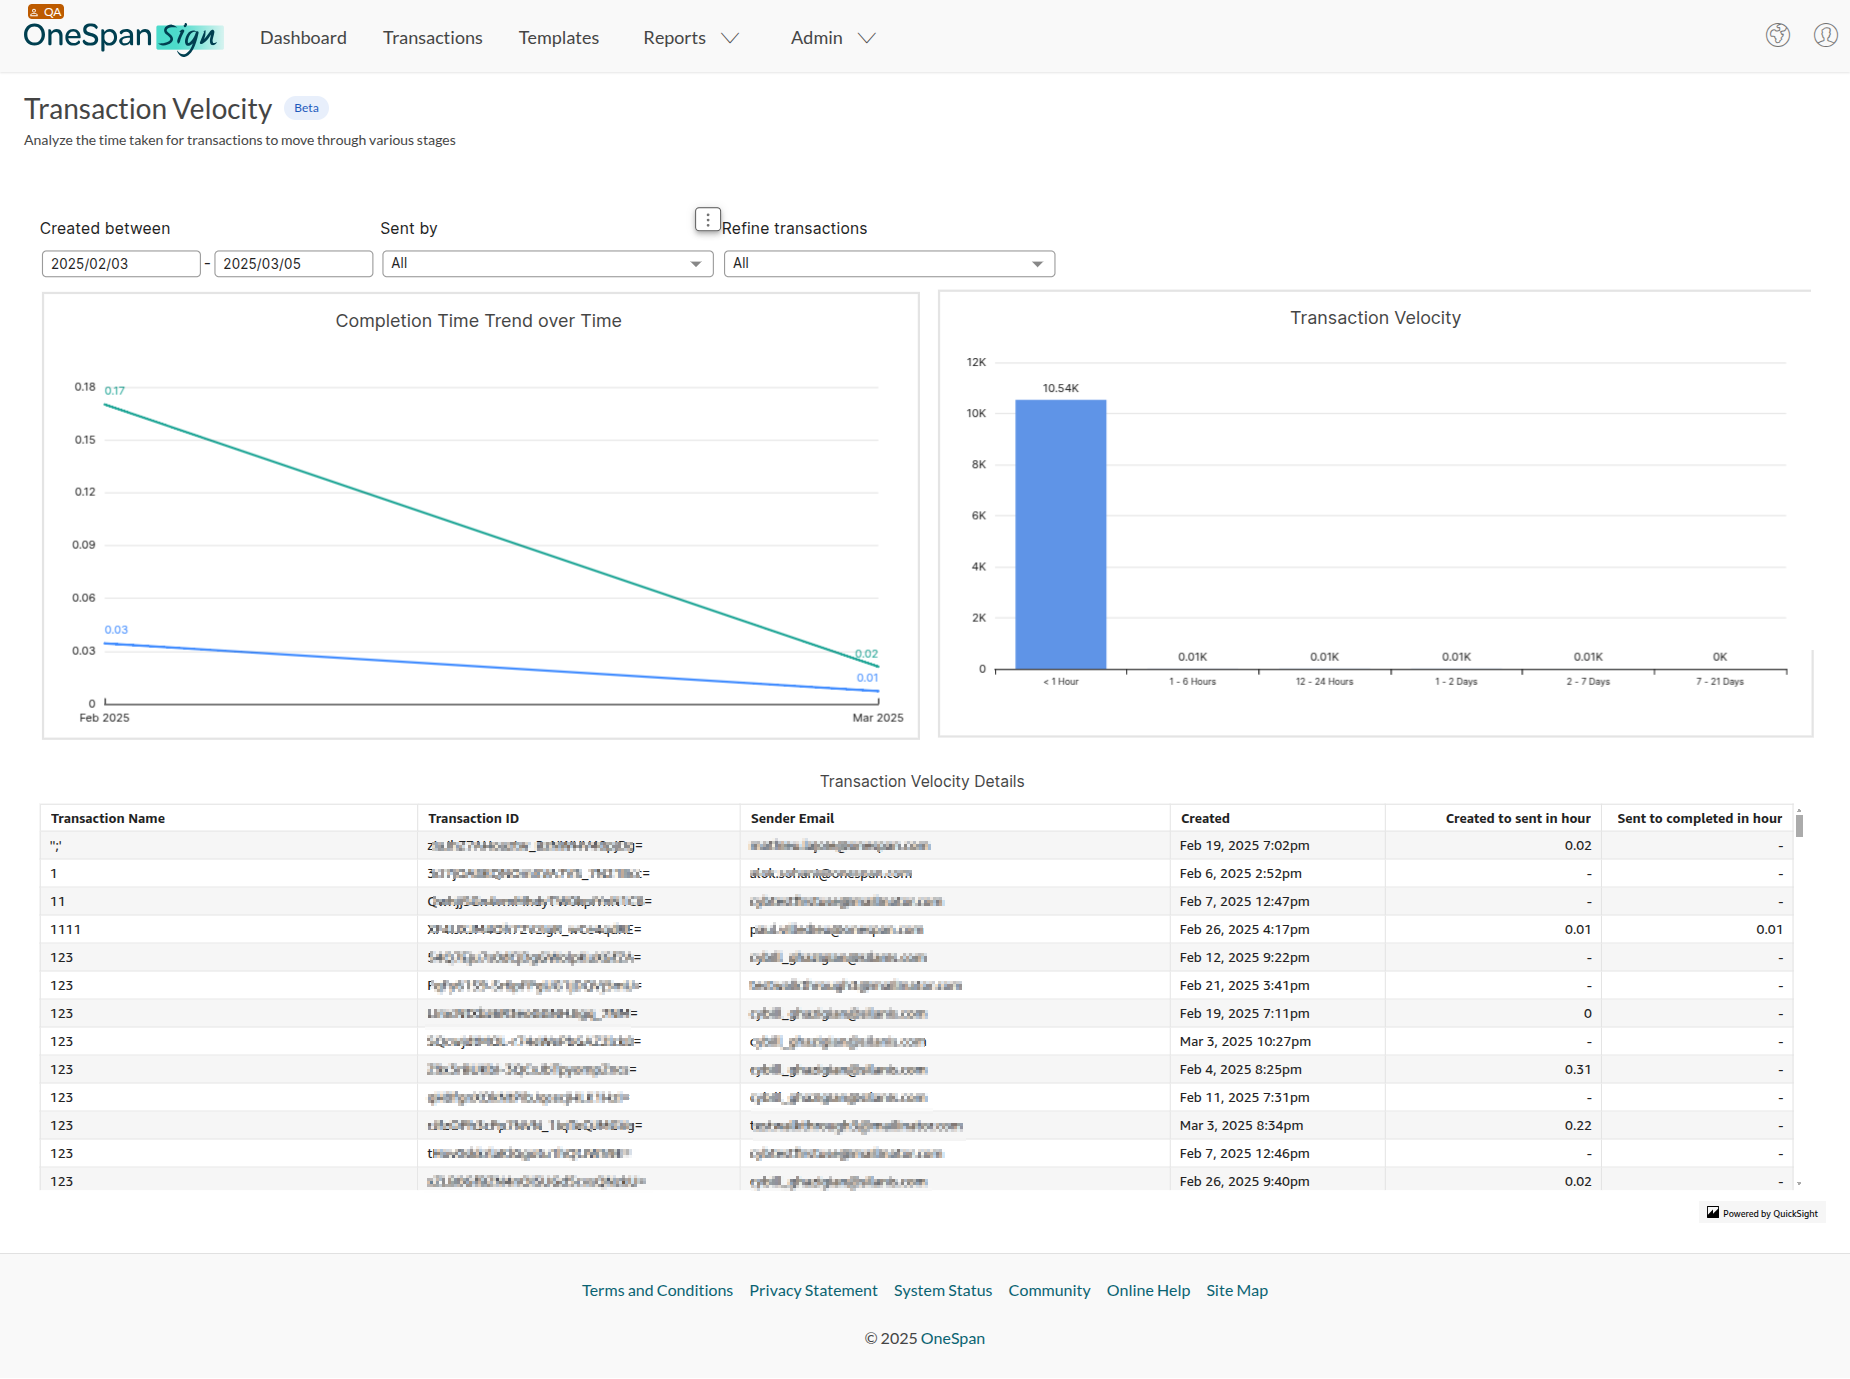
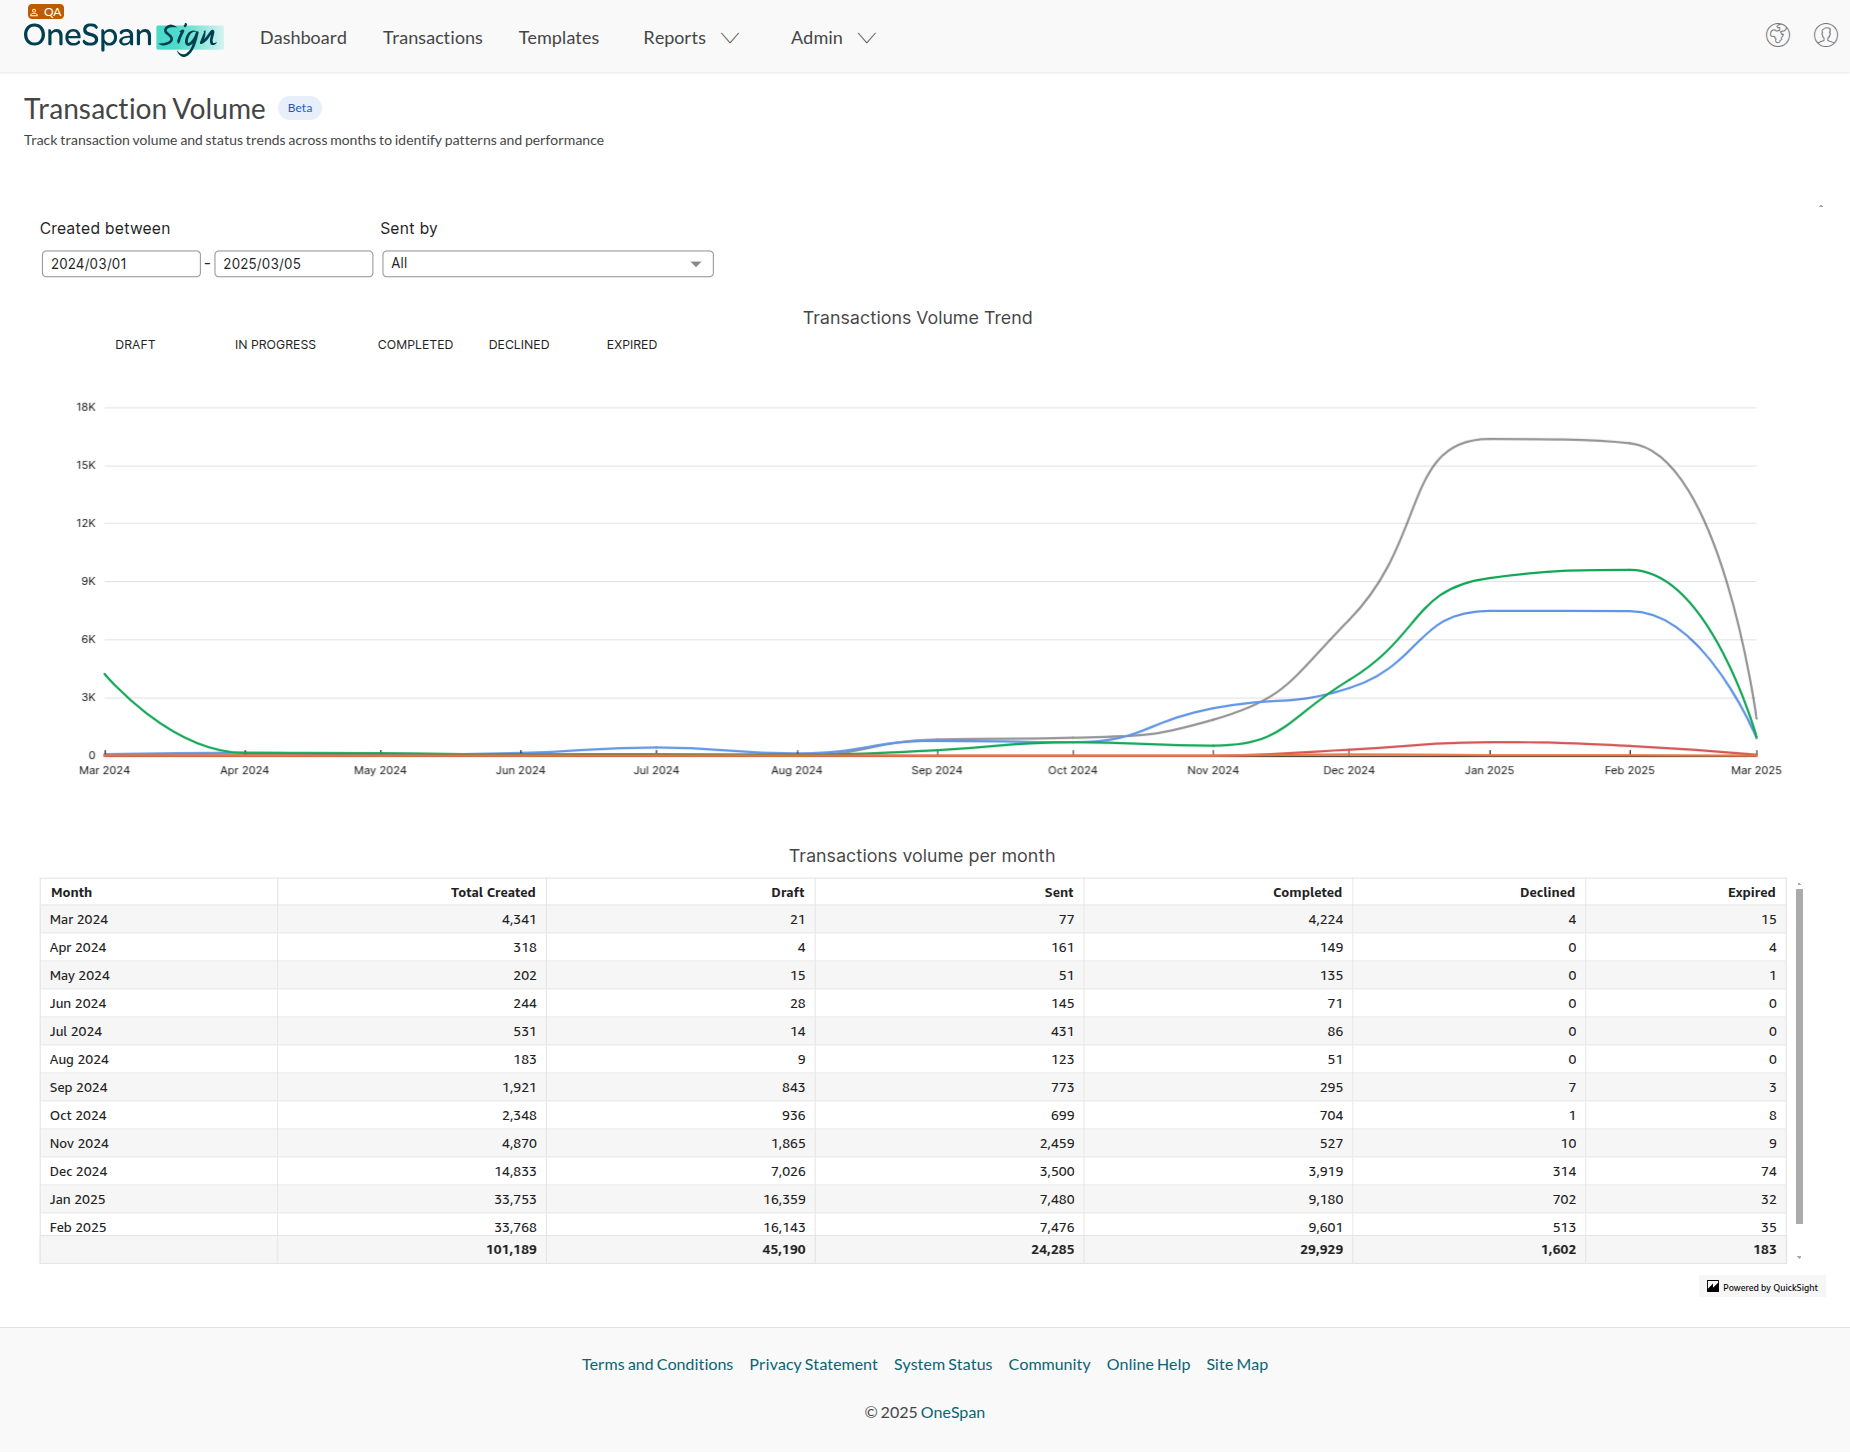
Nous avons mis à jour nos rapports analytiques de transaction avec les nouveaux tableaux de bord suivants : (réf. DAG-50)
Performance des transactions : Ce tableau de bord aide à visualiser et analyser la performance des transactions, y compris leur distribution et leurs évolutions au fil du temps.
Vitesse de transaction : Ce tableau de bord aide à analyser le temps nécessaire pour que les transactions traversent différentes étapes jusqu’à leur achèvement.
Volume des transactions : Ce tableau de bord aide à analyser le volume des transactions et les tendances d’état sur plusieurs mois, ce qui pourrait à son tour aider à identifier les tendances et les tendances de performance.
Notez ce qui suit :
Cette fonctionnalité n’est disponible que pour les utilisateurs ayant des rôles d’administrateur ou de gestionnaire , ou pour ceux dont la permission Rapports est activée.
Pour activer cette fonctionnalité, vous devez contacter notre équipe de support.
Les données sont actuellement limitées aux transactions qui n’ont PAS été purgées ou supprimées avant le 30 mars 2025. À partir d’avril 2025, toutes les données sur les transactions seront disponibles.
Cette fonctionnalité est désormais disponible dans tous les environnements (à l’exception des environnements FedRAMP - pour plus d’informations, voir Fonctionnalités FedRAMP non supportées).
Un nouveau avertissement concernant la conservation des données a été ajouté :
Nous avons ajouté une clause de non-responsabilité à la page de conservation des données pour clarifier les règles de préséance concernant la suppression des données. Pour résumer, si la limite de durée de vie totale des transactions est plus courte que toute autre limite de conservation des données , la limite totale de durée de vie des transactions prendra le dessus et supprimera la transaction une fois la limite fixée atteinte. Notez que cette clause de non-responsabilité est fournie à titre informatif uniquement - aucun changement n’a été apporté à la manière dont la conservation des données fonctionne. (réf. PB-113365)
BETA - Améliorations de la contre-signature
La contre-signature est désormais prise en charge aussi bien pour les expéditeurs de compte que pour les propriétaires de transactions (moi-même), spécifiquement pour les types de transactions eSigning et eSign en personne . Cette amélioration couvre l’ensemble du flux de bout en bout — de la configuration des contre-signataires dans l’interface de l’expéditeur à la réalisation de l’expérience Signer — assurant une création, une signature et une exécution fluides des transactions.
La contre-signature est désormais également prise en charge dans les transactions en masse, garantissant un comportement cohérent des signataires sur les flux de transactions individuelles et en masse.
Cette fonctionnalité est actuellement disponible en BETA et uniquement pour les environnements bac à sable .
Intégrations de flux de travail
Dans OneSpan Sign pour Salesforce, vous pouvez désormais activer ou désactiver la fonctionnalité d’ordre de signature introduite dans OneSpan Sign Release 25.R.1 (réf. PB-111794)
Nous avons apporté les améliorations suivantes à nos OneSpan Sign pour Greenhouse, OneSpan Sign pour MS Dynamics, et OneSpan Sign pour les intégrations de flux de travail HubSpot : (réf. PB-111184, 113079, 113082)
Les utilisateurs peuvent désormais ajouter une méthode d’authentification (SMS, Q&R) pour les contacts.
Plusieurs signataires peuvent désormais être ajoutés aux champs de contact.
Vous pouvez désormais définir un ordre de signature pour vos contacts.
Nous avons également développé une nouvelle intégration Workday qui s’aligne davantage avec le cadre Workday Business Process . Cette intégration intègre la signature comme un sous-processus au sein d’un processus métier. Dans ce processus, une étape de signature est déclenchée à l’achèvement de l’étape précédente, et la complétion ainsi que l’archivage des documents signés déclenchent ensuite l’étape suivante dans le cadre du processus métier. (références DAG-103)
Le rapport de transaction affiche désormais deux colonnes supplémentaires pour vous fournir des informations supplémentaires sur vos transactions : (réf. PB-108394)
Source de la transaction : L’intégration du flux de travail qui a initié la transaction. Par exemple, le CRM ou le HubSpot.
Destination de la transaction : L’emplacement d’archivage ou de stockage de la transaction. Par exemple, Google Drive.
Corrections de bugs
Les problèmes suivants ont été résolus dans cette version :
Administrateurs
Dans les situations où un utilisateur choisissait d’ignorer une demande de géolocalisation, le résumé des preuves incluait un message trompeur indiquant « Géolocalisation : n’a pas permis la géolocalisation ». Nous avons mis à jour ce message pour qu’il affiche désormais « Géolocalisation : utilisateur n’a pas répondu ». (réf. PB-111867)
Les rapports de compte sont à nouveau générés quotidiennement. (réf. PB-113170)
Authentification
Si une erreur système survient lors de l’authentification IDV (par exemple, si la connexion réseau est coupée ou si une erreur se produit), les utilisateurs verront un message d’erreur et ne seront plus invités à saisir un numéro de téléphone. (réf. PB-111867)
Notarisation et salle virtuelle
Lors de la création d’une transaction de salle virtuelle avec un fuseau horaire PST, il y avait une différence entre l’heure prévue définie dans la transaction et l’heure affichée dans l’envoi de l’invitation à la réunion au destinataire. Plus précisément, le fuseau horaire affiché au destinataire était trois heures plus tôt que l’heure spécifiée par l’expéditeur. Cela a été corrigé. (réf. PB-112691)
Émetteurs
Le lien URL dans les modèles email.lock.signer, email.refuse et email.evidence.summary redirigeait parfois un utilisateur vers l’Expérience Signer, et non vers le tableau de bord de l’expéditeur. Le lien fonctionne désormais correctement. (réf. PB-110927, PB-114720)
Tenter d’utiliser un esperluet (&) dans un e-mail ne donne plus d’erreur d’e-mail invalide . (réf. PB-111839)
Nous avons corrigé un problème où l’expiration était différente avec la date d’expiration comparée aux jours d’expiration.
Signataires
Lors de la tentative d’afficher une expérience Signer sur un appareil mobile, les valeurs dans les listes déroulantes n’apparaissaient pas correctement. Cela n’arrive plus. (réf. PB-111868)
Nous avons corrigé un problème où les noms de champs dans les messages d’erreur affichés dans l’Expérience du signateur ne correspondaient pas aux noms de champs définis dans le Designer. (réf. PB-112851)
Les signatures disparaissaient parfois d’un document dans l’Expérience du Signataire lorsqu’un signataire avait des pièces jointes à télécharger et que les signatures étaient confirmées. Ces signatures réapparaîtraient sur le document une fois rafraîchi. Ces signatures ne disparaissent plus. (réf. PB-114232)