Changements de comportement pour cette version
Voici quelques-uns des changements de comportement introduits dans cette version dont vous pourriez être conscient.
Page d’accès API améliorée
La page d’accès à l’API a été mise à jour. Au lieu d’utiliser une seule méthode d’authentification, vous pouvez désormais sélectionner plusieurs méthodes à l’aide de nouvelles cases à cocher. La clé API a été déplacée dans l’onglet Authentification , et un nouvel onglet Applications Clients a été introduit pour mieux organiser les paramètres associés. (réf. PB-120542)

Authentification OAuth 2.0 désormais définie par défaut
L’authentification OAuth 2.0 est désormais automatiquement activée pour tous les comptes précédemment configurés pour utiliser l’authentification OAuth. Si votre compte n’était pas configuré pour utiliser l’authentification OAuth, contactez notre Support Team pour l’activer. (réf. PB-120612)
Modifications des rappels d’e-mails rejetés
Les modifications suivantes ont été apportées au rappel de rebond par email : (réf. PB-117208)
Nouveaux types de rebond : Les changements suivants concernant les types de rebond par email ont été introduits :
Type de rebond SES
Comportement actuel
Nouveau comportement
Un rebond fort
REBOND
REBOND
Plainte
PLAINTE
PLAINTE
Rebond doux - AttachementRejeté
OOTO
PIÈCE JOINTE REJETÉE
Rebond doux - ContentRejected
OOTO
CONTENTREJECTED
Rebond doux - Général
OOTO
OOTO
Rebond doux - MailboxFull
OOTO
BOÎTE AUX LETTRES PLEINE
Rebond doux - MessageTooLarge
OOTO
MESSAGETROP LARGE
Changement du nom de la classe pour les rappels de rebond : Le nom de la classe dans le rappel est passé de «
com.silanis.esl.packages.event.ESLProcessEvent» à «com.silanis.esl.notification.BounceNotificationEvent».Nouveau paramètre de rappel : Un nouveau paramètre (
diagnosticCode) a été introduit dans le rappel avec les détails du message de rebond.
Interface utilisateur et autres changements
Les changements suivants dans le comportement ou l’apparence de l’interface utilisateur ont été apportés :
Formats de dates pris en charge mis à jour. Nous avons mis à jour les formats de dates pouvant être utilisés par les intégrateurs. Plus précisément, les années capitalisées ne sont plus prises en charge (par exemple, YYYY). Les intégrations existantes seront automatiquement converties au nouveau format et continueront à fonctionner comme prévu. (réf. PB-119667)
Les nouveaux formats pris en charge sont :
yyy-mm-dd »
« yyyy-dd-MM »
« MM-dd-yyyy »
« dd-MM-yyyy »
Icônes de menu d’en-tête mises à jour. Plusieurs icônes dans l’en-tête de l’interface de l’émetteur ont été rafraîchies pour plus de clarté et de cohérence. (réf. PB-120976)
Texte caché « signé par » pour les premières seleccións. L’étiquette « signé par » n’est plus affichée sur les signatures Choisir les initiales . Cela a été fait pour améliorer la clarté et la lisibilité. (réf. PB-121239)
Avertissements et erreurs, plus de fermeture automatique. Les utilisateurs doivent désormais cliquer sur le « X » pour ignorer les alertes, ce qui améliore la conformité à l’accessibilité. (réf. PB-121406)
Terminologie OFAC mise à jour. Pour éviter toute confusion, plusieurs étiquettes et noms d’événements ont été réécrits pour indiquer « Liste de pays bloquée par le client ». (réf. PB-122329)
Modifications des liens Fast Track : Les liens Fast Track ne peuvent désormais être générés qu’à partir de modèles. Vous ne pouvez plus générer ces liens pour les transactions. (réf. PB-122512)
Documentation par défaut intégrée à l’application. Le widget de documentation intégré à l’application introduit dans la version 25.R4 est désormais activé par défaut pour tous les comptes non en marque blanche (comptes qui n’ont pas remplacé le logo par défaut de l’interface de l’expéditeur).
Prévu pour une future sortie
Voici quelques-unes des nouvelles fonctionnalités, changements et améliorations qui arriveront dans l’une de nos prochaines sorties.
Vérification de l’expéditeur comme signataire : Pour renforcer la sécurité des transactions, un expéditeur d’un autre compte qui doit signer doit désormais s’authentifier si une méthode d’authentification pour cet expéditeur est spécifiée lors de la création de la transaction. Auparavant, un expéditeur d’un autre compte pouvait se rendre directement à la cérémonie de signature sans authentification supplémentaire après s’être connecté au portail de l’expéditeur. Notez que les expéditeurs du même compte peuvent toujours se rendre directement à la cérémonie de signature. (réf. PB-120921)
Nouveautés
Voici quelques-unes des nouvelles fonctionnalités et améliorations que nous avons apportées pour cette version.
Liens de signataires expirants
Pour renforcer les contrôles d’accès et soutenir les exigences de conformité réglementaire, nous introduisons des délais d’expiration configurables pour les liens vers les transactions envoyés aux signataires.
Cette amélioration atténue le risque posé par les liens URL durables vers les transactions en limitant l’accès des signataires à ces liens à un délai défini. L’application de l’expiration des liens aide les organisations à se conformer aux réglementations du secteur, aux politiques de sécurité interne et aux normes d’audit qui exigent de limiter l’accès aux documents sensibles à des délais précis.
Pour éviter de perturber vos flux de travail existants, la valeur par défaut des liens expirants sera illimitée. Cependant, nous recommandons vivement de définir une valeur à plus court terme afin d’améliorer la sécurité et de réduire le risque potentiel lié à l’accès prolongé à ces liens.
Cette fonctionnalité sera introduite dans les versions suivantes :
Bac à sable (26.R3) : Disponible pour test. Veuillez contacter notre Support Team pour activer cette fonctionnalité pour votre compte.
Production (26.R4) : Disponible dans tous les environnements de production en configuration libre-service.
Jetons d’authentification de l’expéditeur
Une nouvelle fonctionnalité optionnelle de jeton d’authentification de l’expéditeur est désormais disponible. Auparavant, lorsque vous demandiez un jeton d’authentification de l’expéditeur, vous deviez spécifier un identifiant de transaction. Le jeton d’authentification de l’expéditeur alors généré pouvait être utilisé pour accéder à cette transaction spécifique ou à toute autre transaction disponible pour l’expéditeur.
Cette version introduit un nouveau paramètre de compte qui vous permettra de restreindre les droits d’accès du jeton d’authentification de l’expéditeur uniquement à la transaction utilisée pour le générer.
Pour permettre cette fonctionnalité, vous devrez contacter notre Support Team (réf. PB-116234)
Améliorations des notifications
Les améliorations suivantes ont été apportées à nos fonctionnalités de notification :
Notification SMS uniquement pour les transactions. En plus de l’email, de l’email + du SMS, les expéditeurs peuvent désormais choisir le SMS comme unique méthode de livraison lors de la création d’une transaction. Notez qu’une adresse email du destinataire reste nécessaire pour la transaction. (réf. PB-121265)
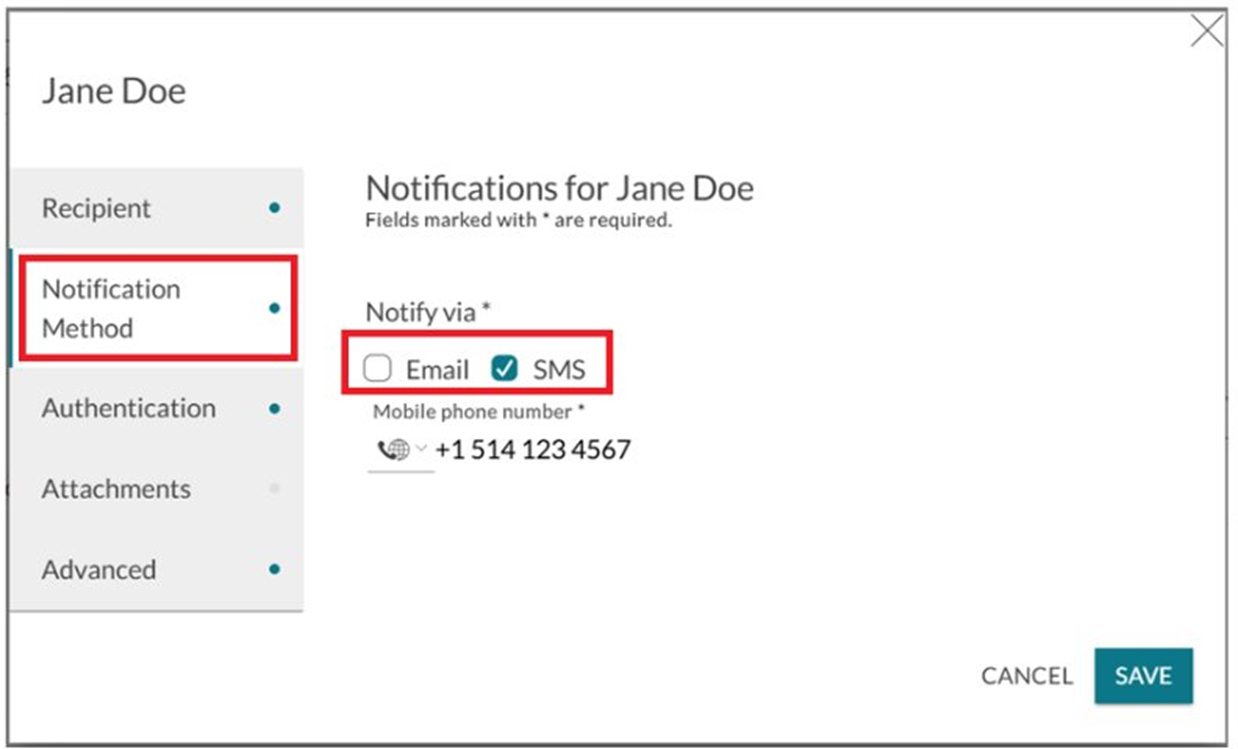
Contrôle accru des notifications pour les signataires non authentifiés. Ajout d’un paramètre au niveau du compte pour supprimer les notifications des signataires sans authentification, améliorant ainsi le contrôle des messages. (réf. PB-123469)
Enrichissement du langage du document de consentement électronique
Le document de consentement électronique est désormais automatiquement mis à jour lorsque la langue d’une transaction est modifiée par rapport à l’interface de l’expéditeur, à condition que le document de consentement soit disponible dans cette langue. Auparavant, le document de consentement ne se mettait pas automatiquement à jour lorsque la formulation de la transaction changeait. De plus, une nouvelle API de consentement est disponible pour les clients intégrés à l’API. Cette API permet aux applications clientes de modifier la langue du document de consentement électronique d’une transaction existante. (réf. PB-120922)
Flexibilité améliorée de l’authentification API
Vous pouvez désormais choisir plusieurs méthodes d’authentification pour les appels API. La page Accès API a été mise à jour avec des cases à cocher pour la sélection des méthodes, une clé API déplacée sous l’onglet Authentification , et un onglet Applications Clients séparé. (réf. PB-120542)
Importation et exportation de modèles
Nous avons introduit de nouvelles fonctionnalités d’importation et d’exportation de modèles dans l’interface de l’expéditeur. Cela améliore considérablement l’expérience utilisateur en permettant de transférer facilement des modèles entre différents comptes, leur permettant ainsi d’accéder et d’utiliser leurs designs préférés sur plusieurs comptes. (réf. DAG-301)


Les fonctionnalités suivantes ne sont pas conservées ou prises en charge lors de l’importation et de l’exportation de modèles :
Documents justificatifs
Paramètres de notariation en ligne à distance
Paramètres IPEN
Paramètres IDV
Groupes
Nouvelles fonctionnalités supplémentaires
Amélioration conditionnelle de la logique. Vous pouvez désormais créer des conditions à travers les champs de signature appartenant à différents signataires. Pour activer cette fonctionnalité, contactez notre Support Team (réf. PB-119959)
Nouvelles options de signature mobile pour la signature et la sélection des initiales. Nous avons amélioré nos types de signature Choisir la signature et les initiales choisir avec les éléments suivants : (réf. PB-121912)
Les utilisateurs mobiles peuvent désormais signer en utilisant les options Choisir la signature et Choisir les initiales ,
Vous pouvez désormais définir une méthode de signature préférée (style, draw, upload, mobile).
Les nouveaux styles de signature sont désormais pris en charge par les SDK Java et .NET.
Améliorations d’accessibilité. Les prévisualisations de signature Obligatoire et Optionnelle utilisent désormais une opacité de 80 % pour correspondre à la cérémonie de signature, et le vérificateur de contraste des couleurs prend désormais cela en compte lors de la validation de la conformité à l’accessibilité. (réf. PB-123922)
Améliorations de l’utilisabilité accélérée. La page Fast Track suit désormais par défaut le langage des modèles, et l’ordre des champs prénom/nom de famille respecte l’ordre des noms configuré par le compte. (réf. DAG-154)
Corrections de bugs
Les problèmes suivants ont été résolus dans cette version.
Correction des problèmes de navigation sur de gros documents. Le bouton Suivant navigue désormais correctement vers la signature suivante après avoir zoomé sur des documents de plus de 100 pages. (réf. PB-123566)
Affichage amélioré du sélecteur par pays. Une ligne séparatrice qui apparaissait comme un bloc dans certaines combinaisons OS/navigateur a été supprimée. (réf. PB-123881)
Maintient le focus sur la page lors du réordre des documents. Parfois, le focus actuel de la page était perdu après avoir réordonné les documents dans le Designer. Cela n’arrive plus. (réf. PB-124000)
Correction des erreurs de mise en forme locale dans les notifications par email. Les espaces supplémentaires dans le paramètre de langue sont désormais automatiquement supprimés. (réf. PB-124047)
Garantit que les champs ne sont pas dupliqués lors du collage. Les champs en double ne sont plus créés lors du collage de champs dans le Designer. (réf. PB-124252)
Évite les erreurs lors de l’ajout de destinataires. Correction d’un problème où un message d’erreur apparaissait parfois lors de l’ajout d’un destinataire à une transaction. (réf. PB-124602)
Augmentation de la taille de la police infobulle sur les appareils mobiles. Pour une meilleure visibilité et facilité d’utilisation, nous avons augmenté la taille de la police infobulle sur les appareils mobiles. (réf. PB-124992)
Infrastructure mise à jour en réponse aux changements de politique Salesforce à venir. Nous avons mis à jour notre infrastructure backend et Salesforce Connector pour s’adapter à la prochaine application par Salesforce des politiques PKCE et Refresh Token Rotation. (réf. PB-124844)
Problèmes connus
Cette section liste les problèmes qui n’ont pas encore été résolus pour la version actuelle de OneSpan Sign.
L’expéditeur en double en tant que signataire ne peut pas signer une seconde fois. Un expéditeur qui est destinataire dans une transaction de contre-signature ne verra pas le bouton Signer lorsque ce sera à son tour de signer le compteur si cet expéditeur ne dispose pas des permissions de gestionnaire dans le compte où la transaction a été créée. De plus, lorsqu’ils consultent la page Modification de la transaction , ils verront les informations du destinataire comme masquées dans la section Destinataires . Ce problème sera corrigé lors d’un prochain déploiement du Sandbox 26.R3. (réf. PB-125516)