Changements de comportement
Voici quelques changements de comportement dont vous pourriez être conscient.
Changement de nom pour l’OTP SMS dans le résumé des preuves : Si vous êtes un utilisateur intégré à l’API, vous devez savoir que le nom de l’événement OTP SMS qui apparaît dans la section Trace d’audit du résumé des preuves a changé. (réf. PB-113072)
Ancien nom de l’événement : SMS envoyé
Nouveau nom de l’événement : Code SMS envoyé
Si vous avez déjà personnalisé l’étiquette SMS envoyé , votre personnalisation restera inchangée.
Les fichiers compressés ne peuvent plus être téléchargés : les types de fichiers compressés (ZIP, RAR, 7Z) font désormais partie de la liste des fichiers mis sur liste noire. Vous ne pouvez plus télécharger ces types de fichiers sous forme de documents de transaction, documents de soutien ou pièces jointes de signataire. (réf. PB-118307)
Méthodes d’authentification supplémentaires ajoutées aux journaux système : La section accès des journaux système inclut désormais les méthodes d’authentification suivantes pour les événements de connexion : (réf. PB-118627)
Nom d’utilisateur/mot de passe
SSO
Documentation intégrée par défaut : Le widget de documentation intégré introduit dans la version 25.R4 est désormais activé par défaut pour tous les comptes non en marque blanche (comptes qui n’ont pas remplacé le logo par défaut de l’interface de l’expéditeur). (réf. PB-119755)
Désactivation du lien vers notre Centre de confidentialité dans le document de consentement électronique : Nous avons désactivé le lien vers notre Centre de confidentialité qui apparaît dans le document de consentement électronique par défaut. L’URL du Centre de confidentialité apparaît toujours, mais elle n’est plus cliquable. (réf. PB-120047)
Redirection automatique pour l’interface utilisateur de l’expéditeur à l’expiration de la session : une fois l’expiration de la session atteinte, l’interface de l’expéditeur redirige désormais l’utilisateur vers l’URL d’expiration de sa session ou vers la page de connexion . (réf. PB-120454)
Champ d’URL de rappel plus long : En réponse aux changements apportés au schéma de génération d’URL de rappel Power Platform de Microsoft, nous avons augmenté le nombre maximal de caractères autorisés dans le champ URL de rappel dans la page Notifications d’événements de l’interface de l’expéditeur. Vous pouvez désormais entrer jusqu’à 1024 caractères. (réf. PB-121143)
Changements à venir
Voici quelques-unes des nouvelles fonctionnalités, changements et améliorations que nous allons introduire dans une prochaine version.
Liens de signataires expirants : Le lien vers une transaction envoyée aux signataires aura bientôt un délai d’expiration configurable. Le délai par défaut pour que ces liens fonctionnent sera de trois jours, après quoi les signataires devront demander un nouveau lien. (réf. PB-116117)
Nouveautés
Voici quelques-unes des nouvelles fonctionnalités et améliorations que nous avons apportées pour cette version.
Groupes ad hoc
Les notifications SMS sont désormais disponibles pour les destinataires membres d’un groupe ad hoc. (réf. PB-118481)
Intégrateurs
Les intégrateurs peuvent désormais profiter des nouvelles fonctionnalités suivantes :
En-têtes HTTP personnalisés dans les rappels : Les rappels peuvent désormais utiliser des en-têtes HTTP personnalisées par vous. Pour activer cette fonctionnalité et créer des paires d’en-tête statiques (comme le nom, la valeur), contactez notre Support Team (réf. PB-111291)
Paramètres de recherche de nom et description : Vous pouvez désormais utiliser le paramètre de recherche pour rechercher et filtrer les appels suivants par nom et description : (réf. PB-116909)
GET reports/transaction-summaryGET reports/sender-transaction-summary
Les métadonnées de transaction, de rôle et de document peuvent désormais être modifiées : Vous pouvez désormais modifier les métadonnées de transaction, de rôle et de documents, quel que soit le statut de la transaction. Cela vous permet de garder les valeurs à jour sans avoir à modifier ou renvoyer les transactions. Pour activer cette fonctionnalité, veuillez contacter notre Support Team L’appel suivant fera ceci : (réf. PB-118662)
PUT <api-url>/api/packages/packageId/metadataPUT <api-url>/api/packages/packageId/documents/documentId/metadataPUT <api-url>/packages/packageId/roles/rolesId/metadataIl existe un problème connu où les métadonnées personnalisées ne peuvent pas être effacées ou supprimées. Nous corrigerons cela dans une future version.
Les signatures dessinées à la main par l’expéditeur et le signataire peuvent désormais être extraites avec un fond transparent : cela signifie que lorsque vous appliquez ensuite ces signatures aux formulaires internes, elles ne masquent aucune autre donnée de fond. L’appel suivant fera cela : (réf. PB-119130)
GET /api/packages/packageId/roles/roleId/signatureImage?transparent=trueGET /account/senders/senderId/signatureImage?transparent=true
Émetteurs
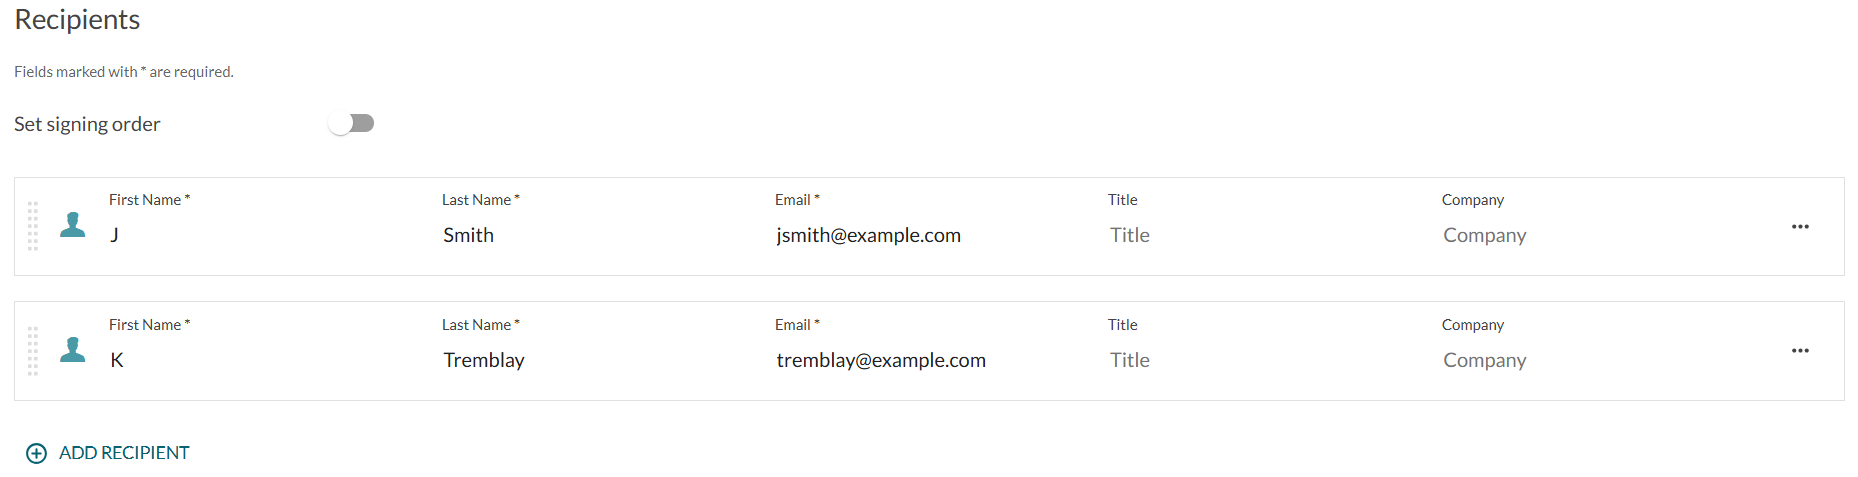
Disposition améliorée du destinataire : Chaque destinataire est désormais affiché dans un contenant clairement défini et bordé. Ces bordures séparent visuellement les destinataires, facilitant la distinction des entrées individuelles et la consultation des détails des destinataires d’un coup d’œil. (réf. PB-117801)
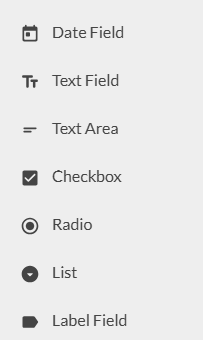
Par défaut, le champ Date est désormais disponible dans le Designer. Notez que ce changement n’affectera aucun compte disposant déjà d’un Designer personnalisé. Si vous souhaitez activer le champ Date dans un Designer personnalisé, contactez notre Support Team (réf. PB-118958)
Possibilité de masquer les détails OFAC : Vous pouvez désormais configurer votre compte afin que les informations OFAC soient exclues du résumé des preuves et de tout e-mail lié à OFAC. Pour activer cette fonctionnalité, contactez notre Support Team (réf. PB-119957)
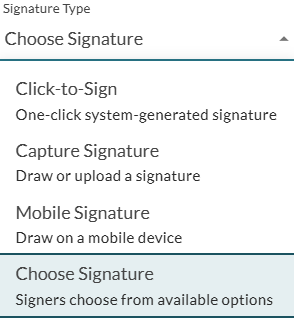
Nouvelles options de type de signature : Il existe deux nouveaux types de signature qui permettent aux signataires de choisir leur propre style de signature. Voici les options suivantes :
Choisir la signature
Choisir les initiales
Expérience du signataire
Les signatures optionnelles ne sont plus incluses dans la consigne des signatures non signées : Pour plus de clarté, si une signature optionnelle a été désactivée au cours de la signature d’une transaction (par exemple, si une condition de respect rend la signature nécessaire), cette signature n’est plus incluse dans l’invite avertissant les signataires qu’il reste encore besoin de signatures. (réf. PB-110073)
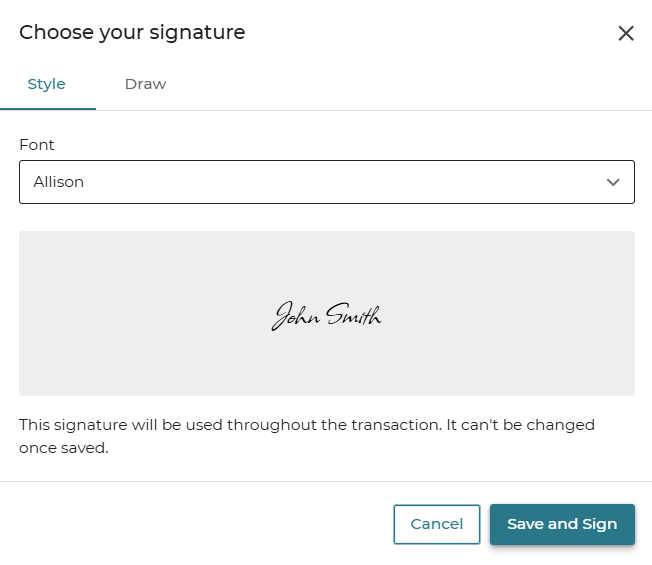
Les signataires de transactions ont désormais la possibilité de choisir leur méthode de signature préférée parmi une liste définie de choix. Les nouvelles options suivantes sont désormais disponibles : (réf. PB-115749)
REMARQUE : L’extraction de balises textuelles n’est pas prise en charge avec cette nouvelle fonctionnalité.Style (choisir la police)
Dessin
Dans une future version, les options supplémentaires suivantes seront disponibles :Téléchargement d’images
Mobile
Documents justificatifs
Avec cette version, nous continuons d’améliorer notre nouvelle fonctionnalité Documents Support . Voici quelques-unes des améliorations que vous pouvez trouver dans cette version : (réf. PB-118690)
Vous pouvez désormais obtenirles documents justificatifs du concepteur.
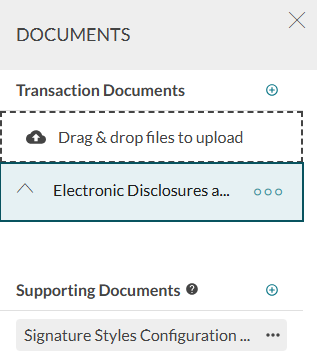
Les documents justificatifs sont désormais inclus dans le dossier de documents par email.
Le résumé des preuves suit désormais les documents de soutien, y compris tous les événements de téléchargement de documents.
Les documents justificatifs peuvent être téléchargés depuis la page de remerciement .
Nous avons ajouté la prise en charge de l’utilisation et de la configuration des documents de support avec Java et le SDK .NET.
Authentification
Authentification améliorée de l’oAuth2 : OneSpan Sign garantit désormais que les requêtes mTLS envoyées via oAuth2 sont effectuées à l’aide d’un certificat de confiance. Cela s’applique uniquement aux appels API. (réf. PB-117591)
Déléguez l’accès à Signer Experience à l’aide d’un jeton d’authentification : Vous avez désormais la possibilité de générer un jeton de session de signature délégué. Les jetons à usage unique et à usage multiple sont pris en charge. Cette fonctionnalité est également disponible en Java. (réf. PB-117620)
Les appels API suivants le feront :Endpoint POST /api/authenticationTokens/signer/singleUseEndpoint POST /api/authenticationTokens/signer/multiUsePrise en charge de plusieurs certificats mTLS : Vous pouvez désormais définir deux certificats mTLS (empreintes digitales) par compte. Cela s’applique uniquement aux appels API. (réf. PB-117829)
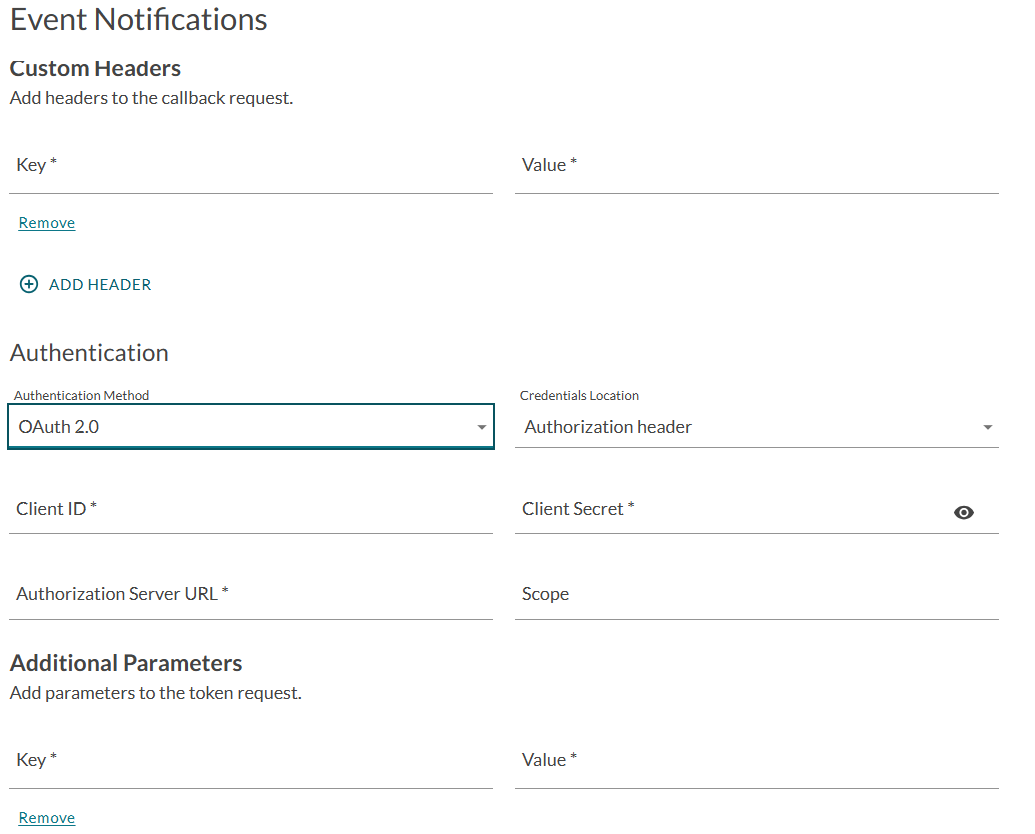
En-têtes personnalisés pour les rappels et plus de paramètres pour l’authentification OAuth 2.0 : Vous pouvez désormais ajouter des en-têtes personnalisés à votre requête de rappel, ce qui peut renforcer le contrôle, la sécurité et même le contexte de vos requêtes. De plus, lors de l’utilisation d’OAuth 2.0, vous pouvez désormais définir l’emplacement des identifiants envoyés lors des requêtes au serveur d’autorisation. Les options sont l’En-tête d’Autorisation, où les identifiants sont envoyés dans l’en-tête d’autorisation HTTP, ou Form-Data, où les identifiants sont envoyés dans le corps de la demande. Pour plus d’informations, consultez la Gestion des notifications d’événements. (réf. PB-111255)
Paramètres par défaut configurables
Dans la version 25.R5 , nous avons introduit les paramètres par défaut configurables. Dans cette version, nous continuons à développer cette fonctionnalité.
En raison de politiques internes ou d’exigences réglementaires externes, les transactions nécessitent souvent des paramètres de configuration différents des paramètres par défaut de OneSpan Sign. Ne pas configurer correctement les transactions peut entraîner une non-conformité, une exposition juridique, voire des vulnérabilités de sécurité telles que l’usurpation d’identité due à des paramètres d’authentification incorrects. Ainsi, les expéditeurs devaient auparavant ajuster manuellement ces paramètres, ce qui introduisait la possibilité d’un oubli.
Aujourd’hui, OneSpan Sign vous permet de définir des valeurs par défaut pour les paramètres de transaction les plus couramment utilisés. Cette fonctionnalité aide les organisations à s’aligner sur les normes internes, à réduire le risque d’erreur humaine et à garantir une conformité cohérente sans dépendre des expéditeurs individuels pour ajuster manuellement les paramètres de chaque transaction.
Pour plus d’informations, voir Configurer les paramètres d’administration par défaut.
En plus des réglages introduits dans la version 25.R5, les paramètres suivants peuvent désormais également être configurés avec vos propres réglages par défaut : (réf. PB-117447)
Méthodes d’authentification
SMS
Questions-Réponses
IDV
SSO
Q&A+SMS
Méthode de notifications pour SMS
Si ces paramètres sont configurés, l’interface de l’expéditeur vous invitera à saisir toutes les informations requises en raison de ces configurations. Par exemple, si la méthode d’authentification par défaut est réglée sur SMS, une étiquette apparaîtra indiquant que le numéro de téléphone du destinataire est requis. (réf. PB-1118920)
Pour activer cette fonctionnalité et configurer vos paramètres par défaut, contactez notre Support Team
Note :
Les nouveaux paramètres par défaut seront appliqués à toutes les transactions, modèles, expéditeurs et groupes ad hoc créés APRÈS l’ajout des paramètres par défaut.
Les nouveaux paramètres par défaut ne seront PAS appliqués à toutes les transactions, modèles, expéditeurs et groupes ad hoc créés AVANT l’ajout des paramètres par défaut.
Ces valeurs par défaut peuvent être remplacées pour des transactions spécifiques en utilisant soit l’interface de l’expéditeur, soit lors de l’utilisation d’API.
Lors de l’utilisation d’API ou d’intégration, si un Expéditeur ne mentionne pas de valeur, la valeur Admin par défaut sera utilisée.
Lors de l’utilisation d’API ou d’intégration, si un expéditeur mentionne une valeur, la valeur Admin par défaut sera remplacée.
Corrections de bugs
Les problèmes suivants ont été résolus dans cette version :
Accessibilité
Nous avons résolu certains problèmes affectant l’attribut aria-owns et les liens externes dans l’expérience Signer. (réf. PB-118378)
Nous avons corrigé plusieurs autres problèmes d’accessibilité qui affectaient l’expérience Signer. (réf. PB-118378)
Intégrateurs
Si la fonction Permettre au signataire de télécharger le résumé des preuves est activée, les signataires qui sont également le propriétaire de la transaction n’ont pas pu télécharger le résumé des preuves via les API. Cela a été corrigé. (réf. PB-119192)
L’utilisation d’une API pour récupérer des documents après l’accès à l’écran de visibilité des documents ne donne plus d’erreur 404. (réf. PB-120763)
Émetteurs
Une erreur de clé maîtresse n’apparaît plus lorsque la session d’un compte avec une clé privée expire. (réf. PB-114492)
Nous avons amélioré la fonctionnalité de copier-coller dans le Designer. (réf. PB-114492)
Nous avons corrigé un problème dans la version néerlandaise de la visite de bienvenue. Dans les versions précédentes, les utilisateurs disposaient de deux boutons, tous deux indiquant « Rondleiding Overslaan » (Passer la visite). Maintenant, les boutons indiquent « Rondleiding Overslaan » (Passer la visite) et « Rondleiding Starten » (Commencer la visite). (réf. PB-120586)
Expérience du signataire
Nous avons corrigé un problème où une signature stockée n’apparaissait pas toujours dans l’expérience Signer. Cela se produisait lorsqu’un expéditeur de compte se voyait attribuer une transaction à signer, accédait à l’expérience Signer via le lien fourni par email, puis signait la transaction en utilisant sa signature stockée. S’ils annulaient ensuite l’expérience Signer et tentaient de signer à nouveau, leur signature enregistrée n’apparaîtrait pas. (réf. PB-106991)
Problèmes connus
Les métadonnées personnalisées des documents ne peuvent pas être supprimées. (réf. PB-121551)
Vulnérabilités
Cette version inclut également des correctifs importants de sécurité et de vulnérabilités.