Java SDK .NET SDK REST API APEX SDK
Java SDK
Pour télécharger l’exemple complet de code, consultez notre site de partage de code .
La trace d’audit d’un document contient le certificat numérique utilisé pour signer, ainsi que l’image du bloc de signature, l’horodatage et les informations d’identification uniques du signataire. Le document et les signatures électroniques qu’il contient sont scellés par une signature numérique afin de garantir l’intégrité et l’authenticité de l’enregistrement signé électroniquement. Particulièrement pertinent dans un processus multi-signataire, OneSpan Sign verrouille indépendamment chaque signature et toutes les données saisies par chaque signataire indépendamment des autres. Ainsi, lorsque vous examinez la trace d’audit même des années plus tard, il est clair qui a signé quoi, dans quel ordre, à quel moment, etc.
La trace d’audit peut être configurée pour afficher deux adresses IP pour chaque action enregistrée. La première est l’adresse IP que OneSpan Sign voit. La seconde est l’adresse IP cliente d’origine, qui apparaît lorsqu’un utilisateur se connecte via un réseau d’entreprise, un proxy ou un CDN. Pour activer cette fonctionnalité, contactez notre Support Team.
Notez que les adresses IP suivantes n’incluent pas :
Les connexions via SSO n’affichent que l’adresse IP standard.
Les résultats finaux de la vérification d’identité n’enregistrent pas d’adresse IP.
Lorsqu’un code SMS est renvoyé, le renvoi n’inclut pas d’informations IP.
Pour récupérer une trace d’audit, vous devez d’abord créer votre EslClient en utilisant votre API_Key et votre API_URL. Le code suivant le fera ainsi :
public static final String API_KEY = "YOUR_API_KEY";
public static final String API_URL = "https://sandbox.esignlive.com/api";
EslClient eslClient = new EslClient( API_KEY, API_URL );
L’API_URL que vous utiliserez dépend de votre environnement. Par exemple :
Pour les environnements bac à sable, utilisez
https://sandbox.esignlive.com/apiPour les environnements de production, utilisez
https://apps.esignlive.com/apiPour plus d’informations, voir URL d’environnement et adresses IP.
Ensuite, créez un nouvel objet PackageId à l’aide d’une chaîne PackageId statique. Normalement, cela serait généré dynamiquement, mais pour cet exemple, une valeur statique est utilisée. Le code suivant fera cela :
PackageId packageId = new PackageId("PACKAGE_ID");Ensuite, créez une liste d’informations d’audit et votre itérateur de liste.
List<Audit> auditList = eslClient.getAuditService().getAudit(packageId);
Iterator<Audit> iter = auditList.iterator();
Enfin, vous pouvez utiliser une boucle pour naviguer dans la liste des informations d’audit. À chaque boucle, les différentes valeurs de propriété sont imprimées sur la console.
while(iter.hasNext())
{
     Audit myaudit = iter.next();
     System.out.println("DateTime - " + myaudit.getDateTime() + ", Type - " + myaudit.getType() + ", User - " +     myaudit.getUser() + ", Email - " + myaudit.getEmail() + ", IP - " + myaudit.getIp() + ", Target - " + myaudit.getTarget() + ", Data - " + myaudit.getData());
}
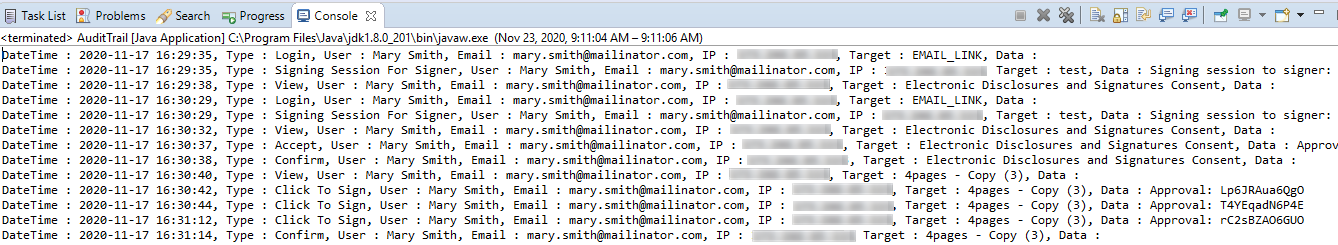
Résultats
Voici un exemple de ce à quoi vous pouvez vous attendre une fois votre code exécuté.
.NET SDK
Pour télécharger l’exemple complet de code, consultez notre site de partage de code .
La trace d’audit d’un document contient le certificat numérique utilisé pour signer, ainsi que l’image du bloc de signature, l’horodatage et les informations d’identification uniques du signataire. Le document et les signatures électroniques qu’il contient sont scellés par une signature numérique afin de garantir l’intégrité et l’authenticité de l’enregistrement signé électroniquement. Particulièrement pertinent dans un processus multi-signataire, OneSpan Sign verrouille indépendamment chaque signature et toutes les données saisies par chaque signataire indépendamment des autres. Ainsi, lorsque vous examinez la trace d’audit même des années plus tard, il est clair qui a signé quoi, dans quel ordre, à quel moment, etc.
La trace d’audit peut être configurée pour afficher deux adresses IP pour chaque action enregistrée. La première est l’adresse IP que OneSpan Sign voit. La seconde est l’adresse IP cliente d’origine, qui apparaît lorsqu’un utilisateur se connecte via un réseau d’entreprise, un proxy ou un CDN. Pour activer cette fonctionnalité, contactez notre Support Team.
Notez que les adresses IP suivantes n’incluent pas :
Les connexions via SSO n’affichent que l’adresse IP standard.
Les résultats finaux de la vérification d’identité n’enregistrent pas d’adresse IP.
Lorsqu’un code SMS est renvoyé, le renvoi n’inclut pas d’informations IP.
Récupération d’une trace d’audit
Pour récupérer une trace d’audit, vous devez d’abord créer votre EslClient en utilisant votre API_Key et votre API_URL. Le code suivant le fera ainsi :
String apiUrl = "https://sandbox.esignlive.com/api";
String apiKey = "YOUR_API_KEY";

EslClient eslClient = new EslClient(apiKey, apiUrl);
L’API_URL que vous utiliserez dépend de votre environnement. Par exemple :
Pour les environnements bac à sable, utilisez
https://sandbox.esignlive.com/apiPour les environnements de production, utilisez
https://apps.esignlive.comPour plus d’informations, voir URL d’environnement et adresses IP.
Ensuite, créez un nouvel objet PackageId à l’aide d’une chaîne PackageId statique. Normalement, cela serait généré dynamiquement, mais pour cet exemple, une valeur statique est utilisée. Le code suivant fera cela :
PackageId packageId = new PackageId("PACKAGE_ID");Ensuite, créez une liste d’informations d’audit et votre itérateur de liste.
List<Audit> myaudit = eslClient.AuditService.GetAudit(packageId);
List<Audit>.Enumerator myenum = myaudit.GetEnumerator();
Enfin, vous pouvez utiliser une boucle pour naviguer dans la liste des informations d’audit. À chaque boucle, les différentes valeurs de propriété sont imprimées sur la console.
while(myenum.MoveNext())
{
     Debug.WriteLine("DateTime - " + myenum.Current.dateTime + ", Type - " + myenum.Current.type + ", User - " +    myenum.Current.user + ", Email - " + myenum.Current.email + ", IP - " + myenum.Current.ip + ", Target - " + myenum.Current.target + ", Data - " + myenum.Current.data);
}
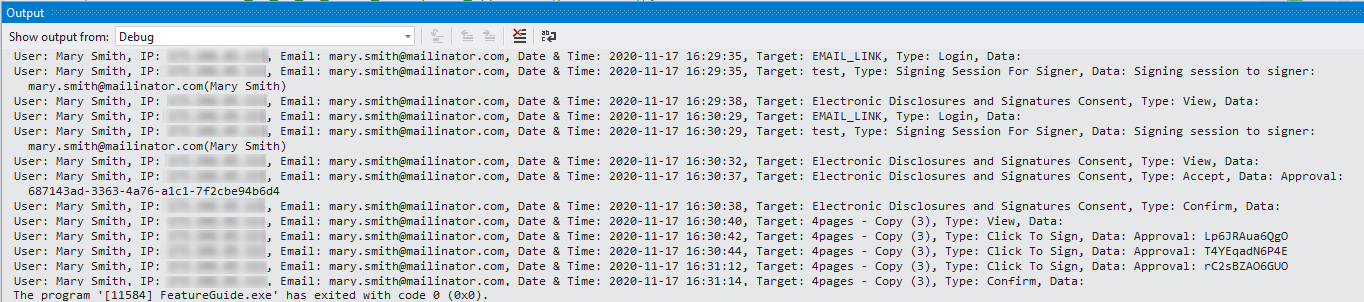
Résultats
Voici un exemple de ce à quoi vous pouvez vous attendre une fois votre code exécuté.
REST API
Pour télécharger l’exemple complet de code, consultez notre site de partage de code .
La trace d’audit d’un document contient le certificat numérique utilisé pour signer, ainsi que l’image du bloc de signature, l’horodatage et les informations d’identification uniques du signataire. Le document et les signatures électroniques qu’il contient sont scellés par une signature numérique afin de garantir l’intégrité et l’authenticité de l’enregistrement signé électroniquement. Particulièrement pertinent dans un processus multi-signataire, OneSpan Sign verrouille indépendamment chaque signature et toutes les données saisies par chaque signataire indépendamment des autres. Ainsi, lorsque vous examinez la trace d’audit même des années plus tard, il est clair qui a signé quoi, dans quel ordre, à quel moment, etc.
La trace d’audit peut être configurée pour afficher deux adresses IP pour chaque action enregistrée. La première est l’adresse IP que OneSpan Sign voit. La seconde est l’adresse IP cliente d’origine, qui apparaît lorsqu’un utilisateur se connecte via un réseau d’entreprise, un proxy ou un CDN. Pour activer cette fonctionnalité, contactez notre Support Team.
Notez que les adresses IP suivantes n’incluent pas :
Les connexions via SSO n’affichent que l’adresse IP standard.
Les résultats finaux de la vérification d’identité n’enregistrent pas d’adresse IP.
Lorsqu’un code SMS est renvoyé, le renvoi n’inclut pas d’informations IP.
Récupération d’une trace d’audit
Pour récupérer la trace d’audit d’un paquet, vous aurez besoin de l’PackageId, qui vous est renvoyé lors de la création du paquet.
Requête HTTP
GET /api/packages/{packageId}/auditEn-têtes HTTP
Accept: application/json
Content-Type: application/json
Authorization: Basic api_key
Charge utile de réponse
{
  "package-id": "c2e57376-7391-4559-8da9-5d0ed4a24c56",
  "audit-events": [
    {
      "type": "Signing Session For Signer",
      "date-time": "2016-04-20 14:14:51",
      "target": "signing url group",
      "user": "somegroup",
      "user-email": "9fe0d028-0572-4731-8520-99191340d78f@groups.esignlive.com",
      "user-ip": "11.11.111.111",
      "data": "Signing session to signer : 9fe0d028-0572-4731-8520-99191340d78f@groups.esignlive.com(somegroup"
    },
    {
      "type": "View",
      "date-time": "2016-04-20 14:14:54",
      "target": "doc1",
      "user": "somegroup",
      "user-email": "9fe0d028-0572-4731-8520-99191340d78f@groups.esignlive.com",
      "user-ip": "11.11.111.111",
      "data": null
    },
    {
      "type": "Click To Sign",
      "date-time": "2016-04-20 14:23:31",
      "target": "doc1",
      "user": "somegroup",
      "user-email": "9fe0d028-0572-4731-8520-99191340d78f@groups.esignlive.com",
      "user-ip": "11.11.111.111",
      "data": "Approval: FAPOezPt0H8E"
    },
    {
      "type": "View",
      "date-time": "2016-04-20 15:20:47",
      "target": "doc1",
      "user": "Haris Haidary",
      "user-email": "esl.signer1@example.com",
      "user-ip": "11.11.111.111",
      "data": null
    },
    {
      "type": "View",
      "date-time": "2016-04-20 15:23:52",
      "target": "doc1",
      "user": "Haris Haidary",
      "user-email": "esl.signer1@example.com",
      "user-ip": "11.11.111.111",
      "data": null
    },
    {
      "type": "View",
      "date-time": "2016-04-20 15:44:41",
      "target": "doc1",
      "user": "Haris Haidary",
      "user-email": "esl.signer1@example.com",
      "user-ip": "11.11.111.111",
      "data": null
    },
    {
      "type": "View",
      "date-time": "2016-04-20 15:44:47",
      "target": "doc1",
      "user": "Haris Haidary",
      "user-email": "esl.signer1@example.com",
      "user-ip": "11.11.111.111",
      "data": null
    }
  ]
}
Récupérer une liste d’URL d’images pour le résumé des preuves IDV
Vous devrez peut-être récupérer une liste d’URL d’images pour les signataires qui utilisent la vérification d’identité (IDV). La liste résultante pourrait être les URL de l’image du document ou une image selfie.
Pour récupérer une liste d’URL(s) d’image, vous aurez besoin de l’PackageId, qui vous est renvoyé lors de la création du paquet.
Requête HTTP
GET /api/packages/{packageId}/audit/idv/dvrImageUrlsEn-têtes HTTP
Accept: application/json
Content-Type: application/json
Authorization: Basic api_key
Charge utile de réponse
[
    {
        "signerName": "Signer Name",
        "email": "signerEmail@mailinator.com",
        "idvImages": {
            "<singer_id>": {
                "idvTransactionId": "<idv_tx_id_1>",
				"attemptNumber": <attemptNumber>,
                "imageInformationList": [
                    {
                        "type": "PassportDataPage",
                        "detail": "",
                        "url": "image url for download purpose"
                    }
                ]
            }
        }
    },
    {
        "signerName": "Signer Name",
        "email": "signerEmail@mailinator.com",
        "idvImages": {
            "<singer_id>": {
                "idvTransactionId": "<idv_tx_id_2>",
				"attemptNumber": <attemptNumber>,
                "imageInformationList": [
                    {
                        "type": "PassportDataPage",
                        "detail": "",
                        "url": "image url for download purpose"
                    }
                ]
            }
        }
    },
    ......
]
Récupérer une image du signataire pour le résumé des preuves IDV
Vous devrez peut-être récupérer une image d’un signataire ayant utilisé la vérification d’identité (IDV). La liste résultante pourrait être les URL de l’image du document ou une image selfie.
Pour récupérer une liste d’URL(s) d’image, vous aurez besoin de l’ID PackageId, de l’ID de la transaction IDV et de l’URL de l’image , qui peuvent être trouvés en récupérant une liste d’URLs d’image pour le résumé des preuves IDV .
Requête HTTP
GET /api/packages/{packageId}/audit/idv/dvrSignerImage?idvTransactionId={idvTransactionId}&imageUrl={imageUrl}En-têtes HTTP
Authorization: Basic api_keyCharge utile de réponse
L’image requise, au format binaire.
Récupérer un résumé des preuves IDV au format JSON
Le résumé des preuves IDV contient ce qui suit :
Informations personnelles du signataire
Informations sur les documents
Le résumé et les détails du résultat de la vérification
Requête HTTP
GET /api/packages/{packageId}/audit/idvEn-têtes HTTP
Accept: application/json
Content-Type: application/json
Authorization: Basic api_key
Charge utile de réponse
{
    "package-id": "-IpfLqlL39APrbpZ3M_Nx9o6Iq0=","idv-audit-trail": [
        {
            "signerName": "Signer Name",
			"signerId": "Signer Id",
            "idvSupplementalInformationMap": {
                "<idv_tx_id>": {
					"attemptNumber": <attemptNumber>,
                    "idVerificationAttemptWithResult": {
                        "result": "Passed",
                        "created": "2023-06-13 14:41:52.603",
                        "idVerificationAttempts": [
                            {
                                "matchType": "Full Name",
                                "submitted": "Submitted Signer Name",
                                "extracted": "Extracted Signer Name",
                                "score": "1.0",
                                "threshold": "0.8",
                                "affectStatus": "Yes",
                                "status": "Passed"
                            },
                            {
                                "matchType": "Expiry Date",
                                "submitted": "2022-10-10",
                                "extracted": "2024-10-10",
                                "score": "N/A",
                                "threshold": "N/A",
                                "affectStatus": "Yes",
                                "status": "Passed"
                            }
                        ]
                    },
                    "idVerificationPersonalInformationList": [
                        {
                            "zone": "MergedZones",
                            "firstName": "First Name",
                            "lastName": "Last Name",
                            "dob": "1980-10-10",
                            "gender": "Female",
                            "nationality": null,
                            "address": null
                        }
                    ],
                    "idVerificationDocInformationList": [
                        {
                            "zone": "MergedZones",
                            "type": "DriverLicense",
                            "issuingAuthority": "DVLA",
                            "issuingCountry": "GB",
                            "issuingState": null,
                            "nationality": null,
                            "number": "DriverLicense Number",
                            "identificationNumber": null,
                            "expiryDate": "2028-01-12",
                            "issueDate": "2018-01-12"
                        }
                    ]
                }
            }
        }
    ]
}
APEX SDK
Pour télécharger l’exemple complet de code, consultez notre site de partage de code .
La trace d’audit d’un document contient le certificat numérique utilisé pour signer, ainsi que l’image du bloc de signature, l’horodatage et les informations d’identification uniques du signataire. Le document et les signatures électroniques qu’il contient sont scellés par une signature numérique afin de garantir l’intégrité et l’authenticité de l’enregistrement signé électroniquement. Particulièrement pertinent dans un processus multi-signataire, OneSpan Sign verrouille indépendamment chaque signature et toutes les données saisies par chaque signataire indépendamment des autres. Ainsi, lorsque vous examinez la trace d’audit même des années plus tard, il est clair qui a signé quoi, dans quel ordre, à quel moment, etc.
La trace d’audit peut être configurée pour afficher deux adresses IP pour chaque action enregistrée. La première est l’adresse IP que OneSpan Sign voit. La seconde est l’adresse IP cliente d’origine, qui apparaît lorsqu’un utilisateur se connecte via un réseau d’entreprise, un proxy ou un CDN. Pour activer cette fonctionnalité, contactez notre Support Team.
Notez que les adresses IP suivantes n’incluent pas :
Les connexions via SSO n’affichent que l’adresse IP standard.
Les résultats finaux de la vérification d’identité n’enregistrent pas d’adresse IP.
Lorsqu’un code SMS est renvoyé, le renvoi n’inclut pas d’informations IP.
Tout d’abord, récupérez la liste des informations d’audit en utilisant la fonction encapsulée suivante. Utilisez votre packageId comme paramètre.
public List<TestAuditService.Audit> getAudit(String packageId)Ensuite, vous pouvez utiliser une boucle pour naviguer dans la liste des informations d’audit. À chaque boucle, les différentes valeurs de propriété sont imprimées sur la console.
List<TestAuditService.Audit> auditList = getAudit(packageId);
for(TestAuditService.Audit audit: auditList){
    	System.debug('DateTime - ' + audit.date_time + ', Type - ' + audit.type + ', User - ' +  audit.user + ', Email -' + audit.user_email + ', IP - ' + audit.user_ip + ', Target - ' + audit.target + ', Data - ' + audit.data);
}
Résultats
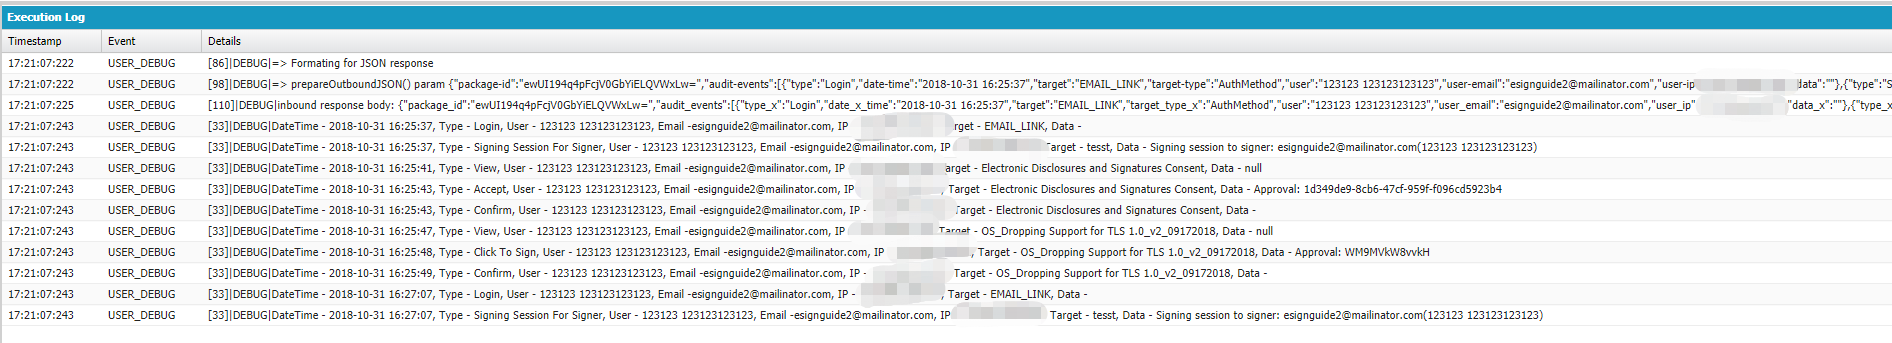
Voici un exemple de ce à quoi vous pouvez vous attendre une fois votre code exécuté.