Comportement modifié
Voici quelques changements de comportement dont vous pourriez être conscient.
HTML Code
Pour des raisons de sécurité, nous n’autoriserons plus l’utilisation de code HTML dans aucun champ d’entrée OneSpan Sign. (réf. PB-114029)
Pour les champs de transaction et de document, cela inclut les éléments suivants :
Noms de transactions et modèles
Descriptions de transactions et de modèles
Noms des documents
Signatures, noms de champs et infobulles
Pour les champs de page administratifs, cela inclut :
Utilisateurs
Rôles
Groupes
Champs personnalisés
Préférences de notarisation
Commissions de notaire
En plus de ce qui précède, le code HTML ne sera plus autorisé dans :
La page d’enregistrement du compte
La page Fast Track
Lors de l’utilisation du CSV Bulk Send
Génération améliorée de clés API
Pour renforcer la sécurité de nos clés API, nous avons mis en place un nouvel algorithme de génération qui générera des clés plus longues. Le nouveau format de clé API plus long compte 76 caractères. Cependant, si vous envisagez un besoin potentiel d’ajouter des informations supplémentaires à ces clés, nous vous recommandons de vous assurer que vos systèmes peuvent stocker et traiter un plus grand nombre de caractères.
Ce changement signifie que toutes les clés API existantes ont été converties pour suivre le nouveau format. De plus, toute nouvelle clé créée lors de la création d’un nouvel utilisateur suivra également ce nouveau format.
Notez que toutes les intégrations implémentées avec les anciennes clés ne fonctionneront plus à compter du 31 juillet 2026.
Que dois-je faire ?
Pour vous préparer à ce changement, OneSpan vous recommande de faire ce qui suit :
Validez que vos systèmes et applications peuvent accueillir le nouveau format de clé API plus long. Cela peut impliquer des modifications de votre base de code et des paramètres de configuration.
Planifiez votre migration vers le nouveau format de clé API plus long dès que possible. Bien que ces clés soient générées pour vous, toutes les intégrations que vous avez faites avec le format de clé plus court devront être mises à jour manuellement.
Migrez vos environnements bac à sable vers le nouveau format de clé API. Pour garantir une transition fluide, nous recommandons vivement de tester les nouvelles clés API plus longues dans notre environnement Sandbox avant le déploiement en production.
Une fois que vous avez migré vos environnements bac à sable avec succès, migrez vos environnements de production vers le nouveau format de clé API.
Si vous avez besoin d’aide pendant cette phase de transition, veuillez contacter notre Support Team
Changements supplémentaires de comportement
Nous avons introduit une validation supplémentaire pour les URL de rappel afin d’améliorer la sécurité et d’éviter les mauvaises configurations. Cela inclut des vérifications plus strictes des adresses IP (IPv4 & IPv6), des noms de domaine et des schémas d’URL. (réf. PB-82547)
Nous n’autorisons plus à envoyer une transaction où un destinataire a à la fois des champs Accepter seulement et Signature sur le même document. Auparavant, envoyer une transaction de ce type entraînait une erreur lorsque le destinataire tentait de signer ses documents. Les destinataires peuvent toujours se voir attribuer des champs Acceptation uniquement et Signature à condition que ces types de champs soient sur des documents séparés dans la transaction. (réf. PB-112293)
Nos modèles d’e-mail de signataire prêts à l’emploi incluent désormais des avertissements supplémentaires rappelant aux signataires de ne pas transférer ni signer toute demande de signature imprévue. (réf. PB-115478)
Changements à venir
Voici quelques-unes des nouvelles fonctionnalités, changements et améliorations que nous allons introduire dans une prochaine version.
Dépréciation des chiffres TLS hérités
Dans le cadre de notre engagement continu en matière de sécurité, nous allons déprécier certains chiffres TLS hérités.
Comme les chiffres TLS peuvent être définis par nom d’hôte, nous avons modifié le plan de dépréciation des chiffrements pour permettre à tous les clients de tester ces changements dans leurs environnements bac à sable. Ainsi, nous éliminerons progressivement les chiffres suivants aux dates suivantes :
Type | Environnement | Date de retrait progressive |
|---|---|---|
Chiffres de secret non en avant | Tous les environnements de bac à sable | 30 juin 2025 |
Chiffres de secret non en avant | Tous les autres environnements | 30 août 2025 |
Chiffres CBC | Tous les environnements de bac à sable | 1er mars 2026 |
Chiffres CBC | Tous les autres environnements | 30 juin 2026 |
Que dois-je faire ?
Nous vous recommandons de commencer immédiatement à travailler avec votre équipe informatique pour vous assurer que votre cadre d’intégration n’utilise aucune des suites de chiffrement mentionnées ci-dessus. Une fois terminé, veuillez tester votre environnement OneSpan Sign Sandbox pour vous assurer que toutes les communications TLS fonctionnent correctement. C’est une étape importante qui garantit que votre organisation ne subisse pas de perturbations de service.
Pour plus d’informations, voir Versions TLS prises en charge.
Modifications du modèle email.delegation.activate
Dans une prochaine version, le modèle email mail.delegation.activate sera mis à jour pour inclure la date de début de la délégation. (réf. PB-116151)
La chaîne Votre rôle de délégué expirera le : $EXPIRY_DATE ;. changera en Votre rôle de délégué s’étendra de $DELEGATION_DATE_START_ ; à $EXPIRY_DATE ;.
Aucun changement ne sera apporté à l’adresse email email.delegation.activate au niveau du compte.
Nouveautés
Voici quelques-unes des nouvelles fonctionnalités et améliorations que nous avons apportées pour cette version.
Disponibilité générale du groupe ad hoc :
Nous sommes heureux d’annoncer que nos groupes ad hoc sont désormais en Géorgie !
En plus de toutes les excellentes fonctionnalités introduites dans nos versions BETA de cette fonctionnalité, cette nouvelle version inclut désormais les améliorations suivantes : (réf. PB-113276)
Vous pouvez désormais ajouter « moi-même » en tant que membre d’un groupe ad hoc
Grâce à l’interface de l’expéditeur, vous pouvez désormais ajouter le même destinataire à la fois comme signataire individuel et comme membre ad hoc du groupe.
Des signataires en double peuvent être utilisés
Des accessoires peuvent être ajoutés
Le document de consentement aux divulgations électroniques et signatures sera désormais affiché à tous les membres du Groupe Ad Hoc
Le type de signature Mobile Capture est disponible
L’extraction par balise de document et de texte est désormais prise en charge
Sauvegarder et appliquer une mise en page avec des groupes ad hoc
Disponibilité générale pour la mise en valeur
Nous sommes heureux d’annoncer que la signature de contre-signature est également disponible en Géorgie ! (réf. PB-113633)
En plus des fonctionnalités ajoutées lors de notre version BETA, cette version permet également d’utiliser les groupes d’expéditeur pour la contre-signature. Cette amélioration couvre l’ensemble du flux de bout en bout — de la configuration des contre-signataires dans l’interface de l’expéditeur à la réalisation de l’expérience Signer — assurant une création, une signature et une exécution fluides des transactions.
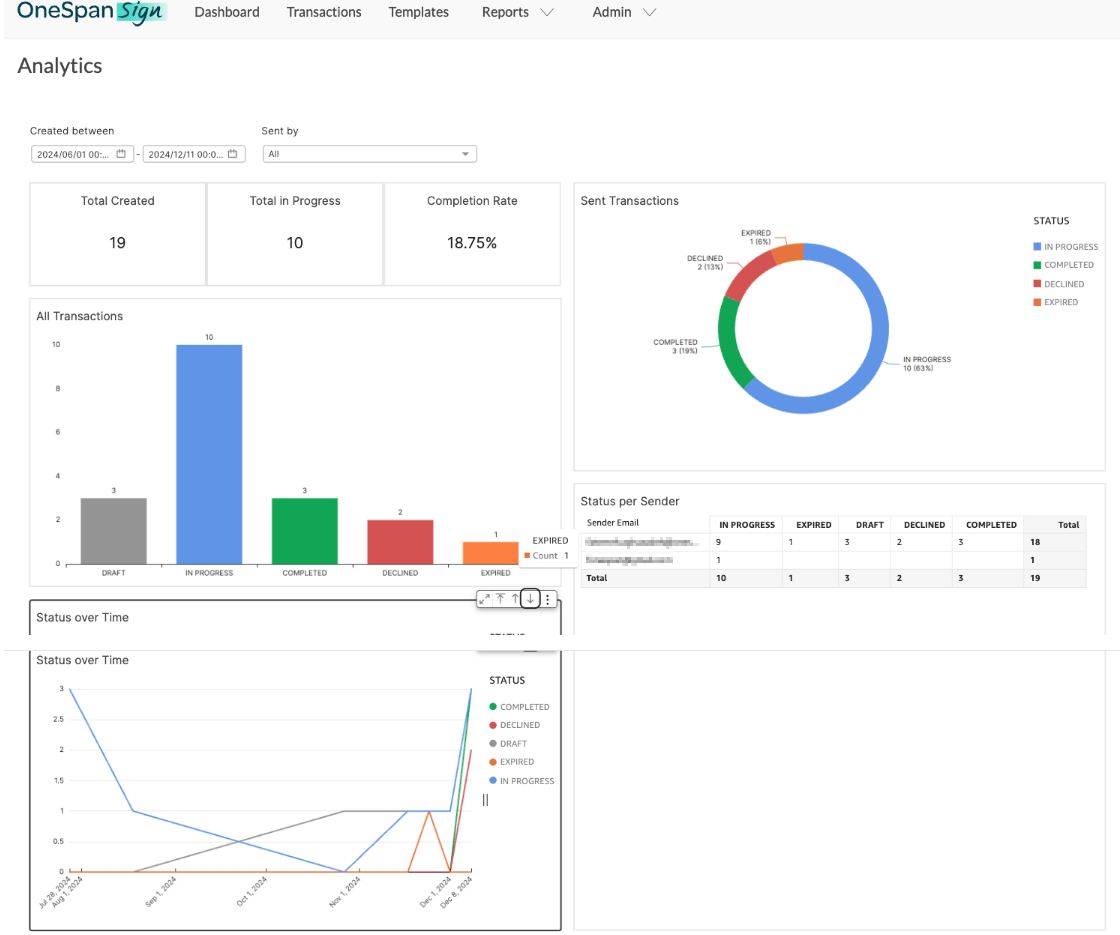
Rapports d’analyse transactionnelle améliorés
Nous continuons d’améliorer et d’enrichir nos rapports d’analyse des transactions. Parmi les améliorations que nous avons apportées pour cette version, on trouve :
Noms de filtres plus descriptifs : Nous avons renommé certains de nos filtres de transaction, pour faciliter la compréhension.
Nouveaux filtres : Nous avons ajouté les nouveaux filtres suivants pour vous aider à cibler encore davantage les informations que vous recherchez.
Statut : Ce filtre vous aide à trouver les transactions correspondant à un statut spécifique, comme Terminé ou Refusé (disponible sur le tableau de bord Performance des transactions ).
Temps d’achèvement : Ce filtre vous permet de ne voir que les transactions correspondant à la période recherchée (disponibles sur le tableau de bord Transaction Velocity ).
La possibilité de zoomer sur les délais de transaction : Grâce aux fonctions Drill up ou Drill down , vous pouvez vous concentrer sur une période de temps particulière (en utilisant le filtre Date de création ) pour visualiser les transactions de cette période. Cela peut aller d’un aperçu annuel à une analyse détaillée minute par minute.
Réinitialiser, annuler et refaire les actions : Vous pouvez désormais réinitialiser ou refaire vos actions les plus récentes.
Une nouvelle catégorie de temps d’achèvement de 30 minutes : le graphique de décomposition du temps d’achèvement des transactions peut désormais afficher les transactions terminées en 30 minutes ou moins. Ce filtre est disponible sur le tableau de bord Transaction Velocity .
Nouveaux graphiques améliorés du volume des transactions : Nous avons modifié notre graphique de répartition du volume des transactions pour qu’il affiche désormais les informations dans un graphique à barres, et nous avons ajouté un nouveau graphique de tendance du volume des transactions.
Notez ce qui suit :
Cette fonctionnalité n’est disponible que pour les utilisateurs ayant des rôles d’administrateur ou de gestionnaire , ou pour ceux dont la permission Rapports est activée.
Pour activer l’analyse des transactions, vous devez contacter notre équipe Support
Les données de ces rapports sont collectées à partir de transactions créées le 1er janvier 2024 ou après, et NON supprimées ou supprimées avant le 31 mars 2025. Toute transaction supprimée avant cette date ne sera pas utilisée dans ces rapports. Cependant, à partir d’avril 2025, toutes les données de transaction, y compris celles provenant de celles qui ont été supprimées ou supprimées à partir du 1er avril 2025, seront incluses.
Nouvelle API Delegator
Vous pouvez désormais utiliser une API pour voir les délégateurs disponibles pour un expéditeur particulier. Cette API est disponible dans notre API interactive en naviguant vers /api/session/delegators/{senderId}. (réf. DAG-266)
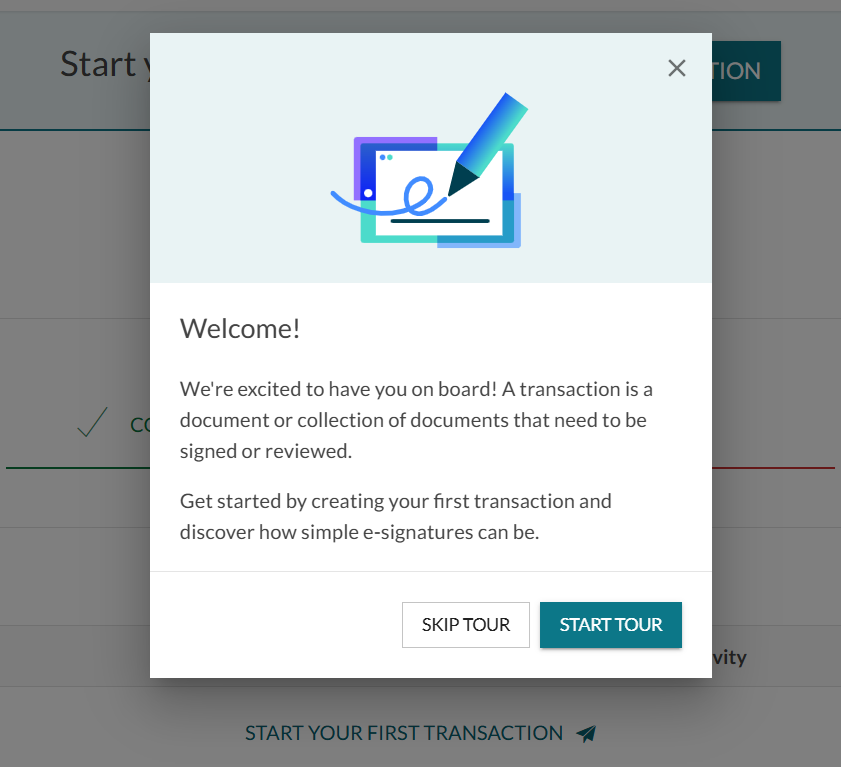
Nouvelle introduction à pas !
Notre guide amélioré du produit pour les nouveaux utilisateurs est désormais disponible. Grâce à cette solution améliorée, les nouveaux utilisateurs peuvent suivre un guide étape par étape pour créer, préparer et envoyer leur première transaction. (réf. PB-111168)
Limitation de taux
Nous avons mis en place une fonctionnalité de limitation de débit qui limitera le nombre de notifications qu’un seul utilisateur recevra. Cela aidera à éviter que les signataires ne reçoivent des notifications inutiles. La limite actuelle de taux est de 20 notifications en l’espace de 2 heures. Si vous devez modifier cela, contactez notre Support Team
Intégrations de flux de travail
Nous avons apporté d’autres améliorations au cadre Workday Business Process que nous avons introduit dans la version 25.R.2. (réf. DAG-172)
OneSpan Sign pour les améliorations de SharePoint
Les utilisateurs peuvent désormais ajouter une méthode d’authentification (SMS, Q&R) pour les contacts.
Vous pouvez désormais définir un ordre de signature pour vos contacts. Notez que la plage d’ordre de signature va de 0 à 99, et que nous vous recommandons de définir un ordre de signature par défaut. Si plusieurs contacts ont le même ordre de signature assigné, alors la signature parallèle est appliquée.
Améliorations des processus métier Workday
Dans la version 25.R2, nous avons publié l’intégration OneSpan avec Workday Business Process. Cette amélioration vous permettait d’ajouter la signature électronique comme sous-processus dans n’importe quel processus Workday Business en utilisant des documents définis dans un modèle OneSpan Sign.
Avec cette version, nous avons apporté une amélioration qui vous permet d’utiliser des documents définis dans l’étape Review Document d’un processus Workday Business Process. Ces documents peuvent être :
Un document généré par une étape Générer un document au sein du même processus métier
Un rapport formaté créé avec le concepteur Workday Report
Un document statique
Corrections de bugs
Les problèmes suivants ont été résolus dans cette version :
Intégrateurs
Tenter d’utiliser l’appel
/api/account/usageAPI entraînait parfois une erreur 500 (expiration). Cette erreur n’apparaît plus. (réf. PB-108395)
Émetteurs
Lors de l’édition et du renvoi d’une transaction, la date d’expiration de la transaction n’était pas toujours exacte. Cela a été corrigé. (réf. PB-114251)
Dans les environnements australiens, la date d’expiration de certaines transactions n’était pas toujours exacte non plus. Cela s’est produit lors du passage à l’heure avancée et a été causé par une erreur de calcul des heures (qui aurait été décalée d’une ou deux heures). Cela a été corrigé et la bonne date d’expiration apparaît maintenant. (réf. PB-114354)
Lors de la saisie manuelle d’une date d’expiration pour une transaction via l’interface de l’expéditeur, la transaction expirait à 4h00 GMT à la date prévue de la transaction, au lieu de la dernière mise à jour de la transaction. Désormais, les transactions expirent à la date d’expiration fixée au moment où la transaction a été mise à jour, et non à 4h00 GMT. (réf. PB-116514)
Signataires
Nous avons résolu un problème où la valeur par défaut d’un champ n’apparaissait pas lors de la cérémonie de signature lorsque les conditions étaient liées à ce champ. (réf. PB-114666)
Voûte
Un message de rappel EDEPOSIT_FAILURE était parfois signalé lorsque des champs optionnels dans une transaction manquaient. Comme ces champs étaient optionnels, cet avertissement n’aurait pas dû apparaître. Cela a été corrigé. (réf. PB-114578)
Vulnérabilités
Nous avons résolu un problème où une transaction dont le nom commence par l’un des caractères listés ci-dessous entraînerait l’application d’une formule dans le rapport téléchargé. Désormais, lorsqu’un nom de transaction commence par l’un des symboles suivants, il sera précédé d’un ' dans le rapport téléchargé. (réf. PB-99804)
=
-
+
@
Problèmes connus
Les rapports analytiques peuvent ne pas se charger dès le premier accédre. Pour consulter ces rapports, essayez de rafraîchir ou de recharger la page. (réf. PB-116942)